AJAX 實作註冊頁非同步驗證:前端先守一關,後端再說了算
編輯:AJAX基礎知識
AJAX 即 Asynchronous JavaScript and XML,是一套用來打造快速動態網頁的技術。透過在背景與伺服器交換少量資料,網頁得以在不重載整頁的情況下更新局部內容;而傳統網頁只要想更新任何東西,都必須重新載入整個頁面。
本文示範一個註冊頁:先做瀏覽器端格式檢查,把能擋的錯誤擋在送出之前,減少無謂的伺服器往返;通過檢查後再用 Ajax 向後端確認資料庫狀態。
頁面配置
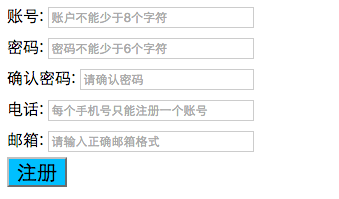
第一步:前端先做格式檢查
$('button').on('click', function () {
    var booluser = $('#data input')[0].value.length >= 8;
    var boolpwd  = $('#data input')[1].value.length >= 6;
    var boolpwd1 = $('#data input')[1].value == $('#data input')[2].value;

    var retel = /^(13[0-9]|14[5|7]|15[0|1|2|3|5|6|7|8|9]|18[0|1|2|3|5|6|7|8|9])\d{8}$/g;
    var booltel = retel.test($('#data input')[3].value);

    var reemail = /^\w+([-+.]\w+)*@\w+([-.]\w+)*\.\w+([-.]\w+)*$/g;
    var boolemail = reemail.test($('#data input')[4].value);

    // 為了方便閱讀,這裡把每個判斷分開寫;實務上建議改成巢狀 if
    if (!booluser)  { console.log('user:不能少於 8 位'); }
    if (!boolpwd)   { console.log('pwd:不能少於 6 位'); }
    if (!boolpwd1)  { console.log('pwd1:兩次輸入密碼不一致'); }
    if (!booltel)   { console.log('tel:請輸入正確的電話號'); }
    if (!boolemail) { console.log('email:請輸入正確的郵箱格式'); }
第二步:通過檢查後送出 Ajax 請求
    if (booluser && boolpwd && boolpwd1 && booltel && boolemail) {
        $.ajax({
            type: "get",
            url: "reg.php",
            async: true,
            data: {
                user:  $('#data input')[0].value,
                pwd:   $('#data input')[1].value,
                tel:   $('#data input')[3].value,
                email: $('#data input')[4].value
            },
            success: function (data) {
                console.log(data);
            }
        });
    }
});
第三步:PHP 端接收並處理
<?php
var_dump($_GET);
$user  = $_GET['user'];
$pwd   = $_GET['pwd'];
$tel   = $_GET['tel'];
$email = $_GET['email'];
$msg   = '';
header('Content-type:text/html;charset=utf8');

$adders = "mysql:host=localhost;dbname=Users;";
$db = new PDO($adders, "root");
$db->exec('set names utf8');

// 建立資料表(若不存在)
$db->exec('create table if not exists ajaxreg(
    user varchar(100) primary key,
    pwd varchar(100),
    tel varchar(30),
    email varchar(30)
) default charset=utf8');

// 檢查手機號是否已被註冊
$resulttel = $db->query("select tel from ajaxreg");
$resulttel->setFetchMode(PDO::FETCH_ASSOC);
$arr = $resulttel->fetchAll();
foreach ($arr as $ar) {
    if ($ar['tel'] == $tel) {
        echo "您輸入的手機號已經存在";
        die();
    }
}

// 寫入新資料
$result = $db->exec("insert into ajaxreg values('$user','$pwd','$tel','$email')");
$msg = $result ? "注冊成功" : "用戶名已存在";
echo $msg;
$db->close();
?>
這份程式碼上線前一定要改的地方
範例能跑,但直接放進正式環境會出問題,以下三點務必修正:
其一,用 prepared statement 取代字串拼接。目前 SQL 直接把 $user、$pwd 等變數拼進去,等於完全沒有防禦 SQL Injection。正確寫法是 $stmt = $db->prepare("insert into ajaxreg values(?,?,?,?)"); 再用 execute() 綁定參數。
其二,密碼必須雜湊。明文存密碼是重大資安事故,請改用 password_hash() 產生雜湊,驗證時用 password_verify()。
其三,手機號與帳號的唯一性交給資料庫。目前先用 SELECT 查再 INSERT,在多人同時註冊時會有 race condition,正確做法是在欄位加上 UNIQUE 約束,並捕捉重複鍵的例外。
前端的正則表達式與長度檢查只是使用者體驗,永遠不能取代後端的驗證——任何檢查都必須在伺服器端再做一次。
- 上一篇文章: 用 AJAX 打造無刷新登入與帳號即時驗證的完整實例
- 下一篇文章: AJAX 打造瀑布流:四欄配置加上捲到底自動載入