微信 JS-SDK 讓網頁能調用微信獨有能力——分享、掃一掃、卡券、支付等等。聽起來美好,但那個簽名憑證實在讓我栽過一次:折騰好幾天,直到終於看到 config: ok,才感覺世界重新亮了起來。
下面把整套前置流程完整走一遍,包含服務端(Java)如何取得並快取 access_token 與 jsapi_ticket,以及前端如何封裝授權與分享。
授權思路
整條鏈是這樣的:用 access_token 換 jsapi_ticket → 把 jsapi_ticket、隨機字串、時間戳、頁面 URL 四項按字典序拼成字串 → 做 SHA-1 → 把結果交給 wx.config()。
順序不能亂,參數名不能拼錯,URL 必須是「不含 # 之後部分的完整當前地址」。這幾點是 invalid signature 的主要來源。
設定 JS 接口安全域名
路徑:公眾平台 → 公眾號設置 → 功能設置 → JS 接口安全域名。
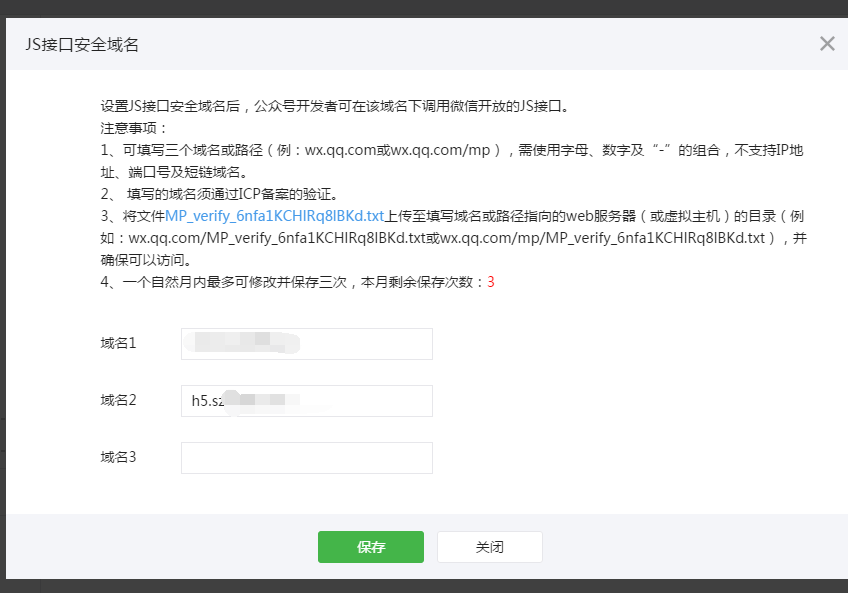
注意這裡填的是「域名」而非完整路徑,且需先在該域名下放驗證用的 MP 驗證檔。
取得並快取 access_token
先查快取,命中就回傳;未命中才走 HTTP 請求,再把結果寫回快取:
 public String getBaseAccessToken() throws ClientProtocolException, IOException{
  try {
    String value = redisService.get("WEIXIN_BASE_ACCESS_TOKEN");
    if (!StringUtils.isEmpty(value)) {
      LOGGER.info("Get base access_token from redis is successful.value:{}",value);
      return value;
    }else{
      synchronized (this) {
        String url = "https://api.weixin.qq.com/cgi-bin/token?grant_type=client_credential&appid="+WX_APPID+"&secret="+ WX_APPSECRET;
        String rs = apiService.doGet(url);
        JSONObject obj_content = JSONObject.parseObject(rs);
        String accessToken = obj_content.getString("access_token");
        Integer time = Integer.parseInt(obj_content.getString("expires_in").toString());
        redisService.set("WEIXIN_BASE_ACCESS_TOKEN", accessToken, time - 3600);
        return accessToken;
      }
    }
  } catch (Exception e) {
    LOGGER.error("Get base access_token from redis is error.");
  }
  return null;
}
取得並快取 jsapi_ticket
 public String getJsapiTicket() throws ClientProtocolException, IOException{
  try {
    String value = redisService.get("WEIXIN_JS_API_TICKET");
    if (!StringUtils.isEmpty(value)) {
      return value;
    }else{
      synchronized (this) {
        String accessToken = getBaseAccessToken();
        String url = "https://api.weixin.qq.com/cgi-bin/ticket/getticket?access_token="+ accessToken +"&type=jsapi";
        String rs = apiService.doGet(url);
        JSONObject obj_content = JSONObject.parseObject(rs);
        String jsapi_ticket = obj_content.getString("ticket");
        Integer time = Integer.parseInt(obj_content.getString("expires_in").toString());
        redisService.set("WEIXIN_JS_API_TICKET", jsapi_ticket, time - 3600);
        return jsapi_ticket;
      }
    }
  } catch (Exception e) {
    LOGGER.error("Get js_api_ticket from redis is error:{}",e);
  }
  return null;
}
jsapi_ticket 有每日 10 萬次的取得上限,快取是必須而非優化。這裡刻意把過期時間設成官方值再減一小時,是為了避開伺服器時鐘漂移與邊界快取失效造成的簽名失敗。
簽名 RESTful 接口
Controller
 @RequestMapping(value = "/signature", method = RequestMethod.GET)
public @ResponseBody String createSignature( @RequestParam String url) throws IOException{
  LOGGER.info("RestFul of createSignature parameters url:{}",url);
  try {
    String rs = wechatService.createSignature(url);
    return rs;
  } catch (Exception e) {
    LOGGER.error("RestFul of signature is error.",e);
  }
  return null;
}
Service
public String createSignature(String url) throws ClientProtocolException, IOException{
String nonceStr = create_nonce_str();
String timestamp = create_timestamp();
String signature = "jsapi_ticket="+getJsapiTicket();
signature += "&noncestr="+nonceStr;
signature += "×tamp="+timestamp;
signature += "&url="+url;
try {
MessageDigest crypt = MessageDigest.getInstance("SHA-1");
crypt.reset();
crypt.update(signature.getBytes("UTF-8"));
signature = byteToHex(crypt.digest());
} catch (Exception e) {
LOGGER.error("Signature for SHA-1 is error:{}",e);
}
Map<String, String> map = new HashMap<String, String>();
map.put("timestamp", timestamp);
map.put("nonceStr", nonceStr);
map.put("signature", signature);
map.put("appid", WX_APPID);
return JSON.toJSONString(map, true);
}
private static String byteToHex(final byte[] hash) {
Formatter formatter = new Formatter();
for (byte b : hash) { formatter.format("%02x", b); }
String result = formatter.toString();
formatter.close();
return result;
}
隨機字串與時間戳
 private static String create_nonce_str() {
  return UUID.randomUUID().toString();
}
private static String create_timestamp() {
  return Long.toString(System.currentTimeMillis() / 1000);
}
時間戳必須是「秒」而非毫秒,這點寫錯也會導致簽名失敗。WX_APPID 則用 Spring 的 @Value 從設定檔讀入,這裡不多贅述。後端到此完成。
前端封裝授權
先用 requirejs 管理模組:
 require.config({
  urlArgs: "v=20161116" ,
  baseUrl : "/static",
  paths: {
    jweixin: 'component/jweixin/jweixin-1.0.0',
    share: 'component/wechat/share'
  }
})
接著呼叫後端拿簽名,再交給 wx.config():
 $.signature = function(wx,opts,currentUrl,callback){
  $.ajax({
    data: {url: currentUrl},
    type: "GET",
    url: WX_ROOT + "wechat/signature",
    success: function (json) {
      if (json) {
        var data = JSON.parse(json);
        wx.config({
          debug: false,
          appId: data.appid,
          timestamp: data.timestamp,
          nonceStr: data.nonceStr,
          signature: data.signature,
          jsApiList: [
            'onMenuShareTimeline',
            'onMenuShareAppMessage',
            'onMenuShareQQ',
            'onMenuShareWeibo',
            'onMenuShareQZone'
          ]
        });
        wechatShare.options.isSignature = true;
        callback && callback(opts,wx);
      }
    }
  });
}
開發階段強烈建議把 debug 打開,微信會直接告訴你錯在哪一步,比盲猜快太多。
所有接口呼叫都必須等 config 完成之後。wx.config() 是客戶端非同步操作,所以這裡用一個全域旗標 isSignature 記錄是否已授權,未授權時就把自己當回調傳回去,等下次進來旗標已為 true,才往下執行 wx.ready():
 $.share = function(opts,wx) {
  var options = {
    currentUrl: window.location.href.split('#')[0],
    imgUrl: null,
    title: '達農保險',
    desc: null,
    shareUrl: null
  }
  $.extend(true, options, opts || {});
  if(!wechatShare.options.isSignature){
    $.signature(wx,opts,options.currentUrl,$.share)
  }else{
    wx.ready(function(){
      wx.onMenuShareTimeline({
        title: options.title,
        link: options.shareUrl,
        imgUrl: options.imgUrl,
        success: function () { }
      });
      wx.onMenuShareAppMessage({
        title: options.title,
        desc: options.desc,
        link: options.shareUrl,
        imgUrl: options.imgUrl
      });
    });
  }
}
currentUrl 一定要動態取。用 window.location.href 取得後,必須用 # 切掉後半段,因為微信客戶端會在你的連結後面追加參數;若網址含中文,最好再 encodeURIComponent 編碼一次。SPA 情境下則要注意 hash 路由帶來的坑,此處只取 # 前的部分正是為了這個。
呼叫方式
 var ua = navigator.userAgent.toLowerCase(),
     isWechat = ua.indexOf('micromessenger') != -1;
var shareData = {
  title: '測試分享',
  desc: '這裡是描述,分享到朋友圈不會顯示',
  link: APP_ROOT + '/base/downloadApp',
  imgUrl: PIC_PATH + '/static/img/coupon/getTicPic.png',
  success: function(){
    setTimeout(function(){ /* 運營數據統計 */ },0)
  }
}
if(isWechat){
  require(['jweixin'],function(wx){
    require(['share'],function(){
      $.share(shareData,wx);
    })
  })
}
完整 js 在 https://github.com/helijun/component/blob/master/wechat/share.js
踩坑總結
一開始為了 invalid signature 斷斷續續卡了好幾天,反覆逐行檢查都看不出問題,用官方簽名校驗工具測也是 true,畫面卻照樣報錯,官方文件又寫得頗為含糊。直到某個週六下午我靜下心把 SHA-1 那段重看一遍,才發現問題所在,接著就跳出 config: ok。
寫程式遇到詭異 bug 時,與其死盯著螢幕,不如先去陽台吹吹風。很多時候回來一看,答案就在眼前。
接口簽名校驗工具:https://mp.weixin.qq.com/debug/cgi-bin/sandbox?t=jsapisign
- 上一篇文章: Bootstrap Table 使用教學:從引入到後端分頁的完整設定
- 下一篇文章: 用 D3.js 手刻一個最基礎的柱狀圖