跨域是每個 Web 開發者都會撞上的牆。所謂跨域,指的是某個來源載入的腳本去讀取或操作另一個來源的文件資源;而瀏覽器的同源策略(same-origin policy)要求「協議、網域、連接埠」三者完全相同,否則一律拒絕。以下整理四種主流解法,並說明各自的原理與限制。
方案一:基於 iframe 搭配 document.domain
這個方法要求兩個頁面必須屬於同一個主網域,例如 aa.xx.com 與 bb.xx.com,並且使用相同協議與連接埠。在兩邊都設定 document.domain 為共同的上層網域後,父頁面就能呼叫子頁面的函式。
父頁面:
<html>
<head>
<script>
document.domain = "xx.com";
function aa(){ alert("p"); }
</script>
</head>
<body>
<iframe src="https://localhost:8080/CmsUI/2.html" id="i"> </iframe>
<script>
document.getElementById('i').onload = function(){
  var d = document.getElementById('i').contentWindow;
  d.a();
};
</script>
</body>
</html>
子頁面:
<html>
<head>
<script>
document.domain = "xx.com";
function a(){ alert("c"); }
</script>
</head>
<body>
</body>
</html>
此時父頁面呼叫 d.a() 就能正常執行。限制是主網域必須相同,且 document.domain 只能設為自己或更高一層的父網域,不能設成子網域或完全不同的網域。
方案二:基於 script 標籤(JSONP)
script 標籤天生不受同源策略限制,可以跨網域載入資源。做法是動態建立一個 script 元素:
var script = document.createElement('script');
script.src = "https://aa.xx.com/js/*.js";
document.body.appendChild(script);
缺點很明顯:只能載入 js 檔,不能載入任意文件。JSONP 正是建立在這個特性上——請求時帶一個 callback 參數,對方後端把資料包成 callback({...}) 的形式回傳,瀏覽器把整段字串當 JavaScript 執行,資料就到手了。jQuery 對 JSONP 的支援也是同一套原理。
下表是相對 https://store.company.com/dir/page.html 的來源判定結果:

方案三:後端代理
把請求交給自己網域的後端,由後端去模擬 HTTP 請求存取目標網域,再把結果回傳前端。這是唯一能解決「所有」跨域問題的方法,因為瀏覽器眼中從頭到尾只有同源請求。不論要取的是文件、JSON 還是二進位檔都能處理,實務上也是最可靠的做法。
四種解法實戰
一、JSONP
用XMLHttpRequest 直接請求不同網域的資料會被拒絕,但在頁面裡引入不同網域的 js 檔卻是允許的。假設 a.html 需要取得 https://example.com/data.php 的資料:

網址後面那個 callback 參數是慣例名稱,實際要與對方約定一致;若資料來源不是自己可控的,就必須照對方規定的格式來。因為是被當成 js 檔引入,所以 data.php 輸出的必須是可執行的 JavaScript:
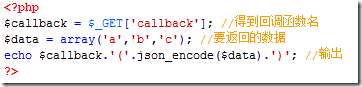
最終輸出長得像這樣:

於是 data.php?callback=dosomething 回傳的內容,就等於呼叫了我們定義的 dosomething 函式,參數正是需要的 JSON 資料。原理清楚了之後,就能用 JavaScript 動態產生 script 標籤來自動化這一切,不必手寫標籤:

jQuery 會自動產生一個全域函式替換 callback=? 中的問號,取到資料後再把它銷毀,實際上就是一個臨時代理函式。$.getJSON 也會自動判斷:不跨域就走普通 ajax,跨域則改用非同步載入 js 檔的方式觸發回呼。
要注意 JSONP 有幾個先天限制:只支援 GET、無法用於 POST 類操作、無法得知錯誤狀態碼,而且回傳內容會被當成程式碼執行,因此來源必須完全可信。
二、修改 document.domain 以跨子網域
同源策略的第二條限制是:不同網域的框架之間無法進行 JavaScript 互動。父子或同輩框架其實能拿到彼此的window 物件,但拿到的幾乎是個空殼,屬性與方法都不能用(HTML5 的 postMessage 是例外)。例如:
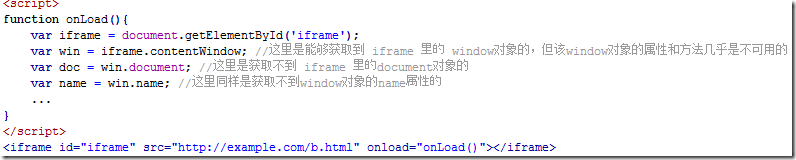
把兩邊的 document.domain 設成相同網域就能打通。設定規則要記牢:只能設成自己或更高一層的父網域,且主網域必須相同。以 a.b.example.com 上的文件為例,可以設成 a.b.example.com、b.example.com 或 example.com,但不能設成 c.a.b.example.com(那是自己的子網域),也不能設成 baidu.com(主網域不同)。
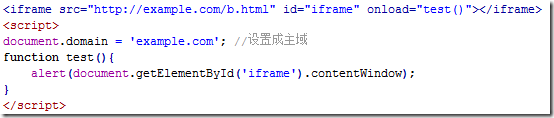

兩邊都要明確設定,即使子頁面本身的 domain 已經是 example.com 也一樣要寫。設好之後就能用 JavaScript 存取 iframe 內的屬性與物件。不過即使設了相同的 document.domain,ajax 直接請求不同子網域仍然行不通——這個方法只適用於框架間互動。若一定要用 ajax 跨子網域取資料,除了 JSONP,還可以用一個隱藏 iframe 充當代理:讓 iframe 載入與目標頁面同網域的頁面,由它去發 ajax 請求,再用剛才的 document.domain 技巧把資料取出來。
三、window.name
window 物件有個很特別的 name 屬性:在同一個視窗的生命週期內,所有載入過的頁面共享同一個 window.name,而且頁面跳轉不會重置它。每個頁面都有讀寫權限。


a.html 載入後 3 秒跳到 b.html,結果是:

b.html 成功拿到了上一頁寫入的值。只要後續頁面不修改它,值就會一直保留;反之任何頁面也都能改寫它。window.name 只能是字串,容量約 2MB 上下(依瀏覽器而異),一般用途綽綽有餘。以上例子中的兩頁同網域,但即使跨網域,結論也完全成立——這正是用它做跨域的基礎。
實際操作時,data.html 只負責把要傳的資料寫進自己的 window.name:

而 a.html 不能靠改 location 跳過去(會離開原頁面),因此要用一個隱藏 iframe 當中間人:先讓 iframe 指向 www.cnblogs.com/data.html 取得資料,此時 iframe 與主頁面不同源,讀不到 window.name;接著把 iframe 的 src 改回與 a.html 同網域的頁面,同源限制解除,就能把 window.name 取出來。

這只是最陽春的示範。實務上可以進一步封裝:動態建立 iframe、註冊 onload 事件、取完資料後把 iframe 從 DOM 移除。網路上有不少現成實作可以參考。
四、HTML5 window.postMessage
window.postMessage(message, targetOrigin) 是 HTML5 新增的跨視窗通訊機制,無論對方是否同源都能用,目前 IE8+、Firefox、Chrome、Opera 等瀏覽器都已支援。
第一個參數是要傳送的訊息,只能是字串;第二個參數 targetOrigin 用來限定接收方所在的網域,若不想限制可填 *。接收方透過監聽自身的 message 事件取得資料,內容放在事件物件的 data 屬性中。


執行 a 頁面的結果:

b 頁面成功收到了訊息。postMessage 的寫法直觀又方便,缺點是 IE6、IE7 不支援。
結語與現代建議
除了以上四種,還有 Flash 跨域與在伺服器端設置代理頁面等舊方案。選擇時可依專案情況權衡:window.name 的實作不複雜且幾乎相容所有瀏覽器,是曾經很長一段時間的實用之選;JSONP 適合單純的唯讀資料;iframe + document.domain 適合同主網域的子站互動;postMessage 則是新專案的首選。
值得補充的是,如果今天只需要後端回一個標頭就能解決問題:在伺服器加上 Access-Control-Allow-Origin(即 CORS)即可讓 XMLHttpRequest 與 fetch 正常跨域存取,這才是現代 Web 的正規做法。另外 document.domain 已被標記為退場中的特性,新專案不建議採用;JSONP 因為會執行遠端程式碼,也有安全風險,使用前務必確認來源可信。
以上就是 JavaScript 跨域的原理、方案與實務建議整理。
- 上一篇文章: JavaScript 圓形旋轉標籤雲:滑鼠互動版完整代碼
- 下一篇文章: JS 抽獎程式:兩個按鈕搞定開始與停止
相關文章
-
HTML5 postMessage 與跨來源溝通 JSONP 原理剖析:一句話說清「用 JSON 傳數據,靠 JSONP 跨域」 iframe 高度自適應:用三頁代理繞開同源策略限制的完整實作 Ajax 跨網域取資料的實戰嘗錯記錄:從 adAjax 到動態 script HTML5 五個簡單實用卻常被忽略的 API HTML5 跨域通訊之 postMessage 用法總結 HTML5 window.postMessage:跨視窗與 iframe 的安全通訊 5 個容易被忽略的 HTML5 API HTML5 通信 API:跨域不再困難,資料推送從此實現 HTML5 Worker 實例(一):為什麼測試不出效果