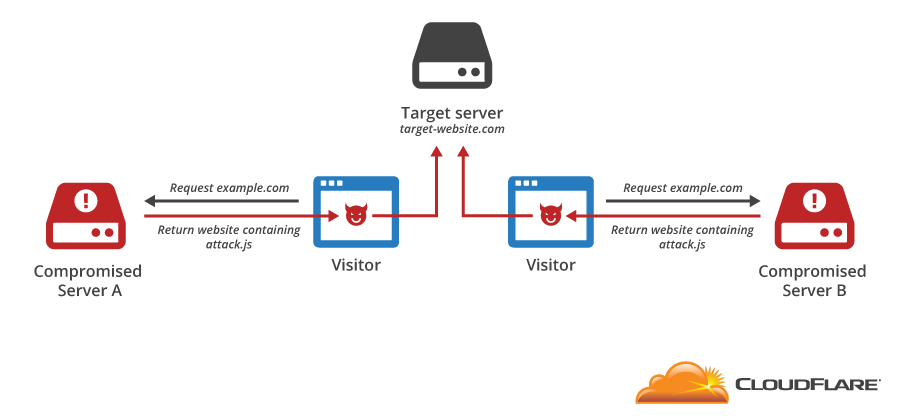
分散式阻斷服務攻擊(DDoS)是針對網站最古老、也最普遍的一類攻擊。CloudFlare 系統工程師 Nick Sullivan 曾撰文說明:攻擊者如何藉由惡意網站、第三方腳本伺服器劫持與中間人攻擊,把全球瀏覽器變成攻擊流量來源;同時也介紹了 HTTPS 與子資源完整性(Subresource Integrity,SRI)這兩項防護技術。
瀏覽器為何會成為武器
現代網站的互動大多來自 JavaScript。不論是直接內嵌在 HTML 中,還是用 <script src=""> 從遠端載入,JavaScript 都能發出 HTTP(S) 請求。這份能力一旦被濫用,效果如下:
function imgflood() {
    var TARGET = 'victim-website.com'
    var URI = '/index.php?'
    var pic = new Image()
    var rand = Math.floor(Math.random() * 1000)
    pic.src = 'https://' + TARGET + URI + rand + '=val'
}
setInterval(imgflood, 10)
這段腳本每秒會建立約 10 個 image 標籤,全部指向受害網站並附帶隨機查詢參數。使用者一旦開啟包含此程式碼的頁面,就在毫不知情的情況下成為攻擊的一環。
伺服器劫持:更難察覺的版本
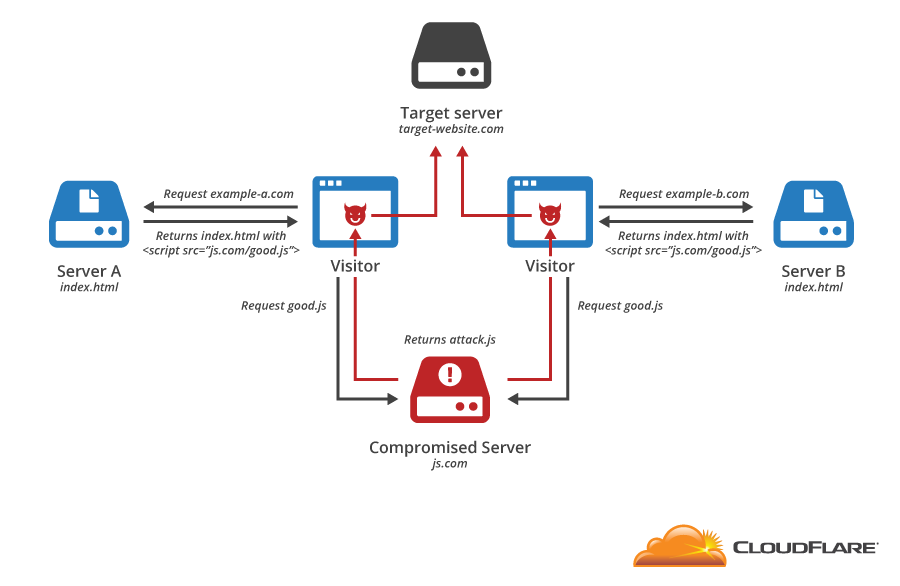
許多網站為了省下頻寬、提升效能,會引用第三方托管的 JavaScript 函式庫。jQuery 曾是 Web 上最普及的函式庫,另有 Facebook SDK、Google Analytics 等熱門資源。只要頁面含有指向第三方檔案的 script 標籤,所有訪客都會下載並執行它。
換句話說,攻擊者只要攻陷那台托管伺服器,在檔案裡塞進 DDoS 程式碼,所有訪客的瀏覽器就都成了攻擊節點。
SRI:用雜湊鎖定腳本內容
這類攻擊之所以有效,是因為 HTTP 本身缺少一種機制,能讓網站拒絕執行被竄改過的腳本。W3C 提出的解法是子資源完整性:網站透過 integrity 屬性,告訴瀏覽器「我期望執行的檔案雜湊是這個」,瀏覽器下載後自行計算比對,不一致就拒絕執行。
<script src="https://code.jquery.com/jquery-1.10.2.min.js"
        integrity="sha256-C6CB9UYIS9UJeqinPHWTHVqh/E1uhG5Twh+Y5qFQmYg="
        crossorigin="anonymous"></script>
密碼雜湊可以唯一標識一段內容,兩個不同檔案的雜湊值不可能相同。若計算結果與 integrity 不符,就代表檔案在傳輸途中或伺服器端被動過手腳。需要注意的是,當時僅有少數瀏覽器支援此特性,Chrome 與 Firefox 才剛開始逐步導入。
中間人攻擊與 HTTPS
從瀏覽器到網站之間會經過許多節點,任何一個節點都能往網頁裡插入惡意程式碼,這就是中間人攻擊。
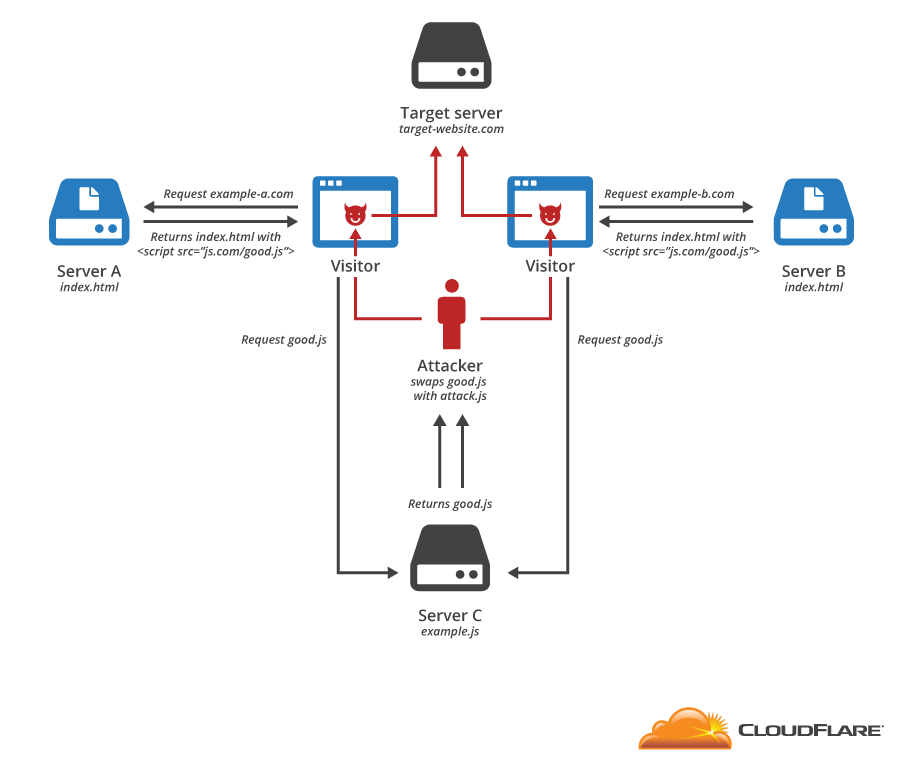
加密可以徹底切斷這條注入路徑。採用 HTTPS 之後,瀏覽器與伺服器之間的所有溝通都經過加密與驗證,第三方無法在傳輸過程中修改內容。因此把網站設為 HTTPS-only、妥善保存並定期檢查憑證,是防禦中間人攻擊的基礎功。
結語
Nick 在回覆網友提問時指出,SRI 與 HTTPS 相輔相成,同時部署能提供更完整的保護。除此之外,導入專業的防 DDoS 服務做流量清洗與速率限制,也是值得考慮的一層防護。