用 HTML5 postMessage 打通跨域 POST:原理與實作思路
編輯:AJAX基礎知識
同源策略與跨域限制
瀏覽器基於安全考量,預設不允許不同來源之間自由存取資源。常見解法包括 document.domain、動態 script、location.hash、Flash 等,而 HTML5 提供的 postMessage 則是更直接的跨視窗溝通方式。
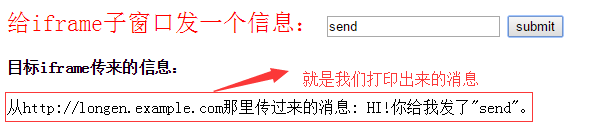
postMessage 的基本用法
接收方需監聽 window 的 message 事件,發送方則呼叫 otherWindow.postMessage。第一個參數是要傳遞的訊息,第二個參數是目標來源,建議明確指定網域,避免使用萬用字元造成風險。
跨文件示範
若兩個頁面位於不同網域,可在來源頁面嵌入目標網域的 iframe。來源頁把資料 postMessage 給 iframe,iframe 收到後再回傳訊息給父視窗。透過 origin 可辨識來源,透過 data 可取得內容。
延伸解決 Ajax POST 跨域
若需要讓某個網域發出跨域 Ajax POST,可先建立一個隱藏 iframe 指向目標網域的中轉頁。來源頁把參數傳給中轉頁,中轉頁在自身網域內以同源方式呼叫後端,再把結果 postMessage 回來源頁。
這種做法本質上是「前端訊息通道加同源代理」,適合無法直接修改伺服器 CORS 設定的情境。不過正式環境仍應優先考慮標準 CORS、JSONP 或後端代理,並嚴格驗證來源與訊息內容。