註冊表單最惱人的莫過於填完一大堆欄位、按送出,才被回一句「帳號已存在」。改成邊輸入邊驗證,就能把這種挫敗提前到第一個欄位。以下是一個在 Opera 9.6+、Chrome 2.0+、Firefox 3+、IE 6 上都能運作的實作(環境為 Ruby 1.8.6 + Rails 2.1.0)。
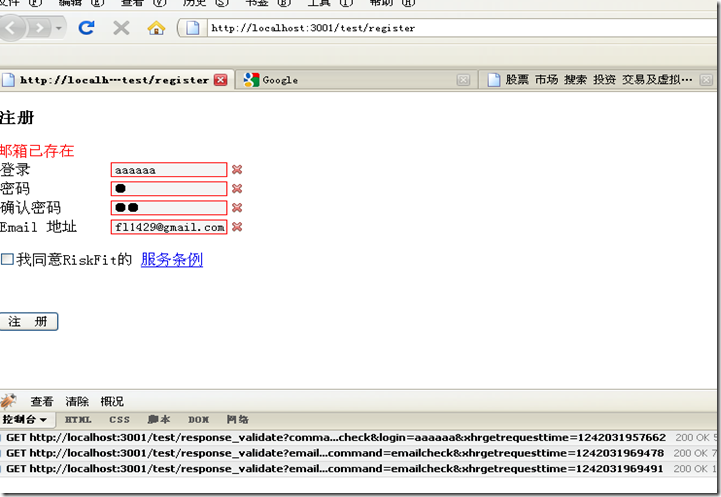
先處理「使用者關掉 JavaScript」的情況
即時驗證依賴 JavaScript,因此必須先想清楚禁用 JS 時要怎麼辦。最直接的做法是給一段提示:
<noscript>
<div style="color:red">您的瀏覽器不支援 javascript,部分功能無法使用</div>
</noscript>
接著把註冊按鈕預設藏起來,等確認 JS 可用後才顯示。這樣做的意義是:如果沒有 JS,使用者就不會看到一個其實無法正確驗證的表單。
<div id="js_support" style="display:none">
  <p id="pSubmit">
    <input type="submit" name="registerform" value="注 冊" onclick="return submitform();"/>
  </p>
</div>
<script type="text/javascript">
$("js_support").style.display = "block";
</script>
用 onfocus 與 onkeyup 監聽欄位
<input type="text" class="textbox"
       onfocus="checkLogin(this);"
       onkeyup="checkLogin(this);"
       style="width:120px;" />
onkeyup 負責在每次輸入後觸發檢查,onfocus 則處理使用者把游標移回欄位修改的情況。
核心驗證函式
這裡用到一個名為 bp.js 的函式庫,它把 XMLHttpRequest 包成了 bp.Io.XhrGet,並提供 bp.String.trim 之類的工具方法。
function checkLogin(node) {
    clearError();
    if (bp.String.trim(node.value) != "") {
        var url = "/test/response_validate";
        var params = [];
        params["command"] = "logincheck";
        params["login"] = encodeURI(bp.String.trim(node.value));

        var v = validatePath("login", params["login"]);
        if (v == "") {
            bp.Io.XhrGet({
                url: url,
                mimeType: "text/json",
                params: params,
                load: function(type, data, e) {
                    if (data == true) {
                        // 伺服器回傳 true 代表帳號已被占用
                        document.getElementById("valstatus").innerHTML = '登錄名已存在';
                        document.getElementById("loginValidate").className = "icon_cross";
                        node.className = "input_error";
                        loginValid = false;
                    } else {
                        document.getElementById("valstatus").innerHTML = "";
                        document.getElementById("loginValidate").className = "icon_ok";
                        node.className = "textbox";
                        loginValid = true;
                    }
                },
                error: function(type, data, e) {}
            });
        } else {
            // 前端格式檢查就沒過,不必往來伺服器
            document.getElementById("valstatus").innerHTML = v;
            document.getElementById("loginValidate").className = "icon_cross";
            node.className = "input_error";
            loginValid = false;
        }
    } else {
        document.getElementById("loginValidate").className = "";
        node.className = "textbox";
    }
}這個結構有幾個值得沿用的設計。第一,先做前端格式檢查(validatePath),有問題就不發請求,省下一趟往返。第二,回呼中同時更新三處視覺狀態:提示文字、狀態圖示的 CSS class、以及輸入框本身的 class,讓使用者一眼看出哪裡有問題。第三,用一個全域的 loginValid 記住目前狀態,最後提交表單時可以再一次確認。
後端回應
範例用的是 Rails,透過 render :partial 回傳一小段 HTML;換成任何平台都可以,例如 Java 端用 out.println(...) 輸出即可。
def response_validate
    if params[:login]
        name = params[:login]
        @value = (name == "aaaaaa")   # 示範用:假設只有這個名稱被占用
        render :partial => 'show_info'
    end
end
實作時要補上的三件事
第一,加上 debounce。範例是每次 keyup 就發請求,打「abcdef」六個字就送出六次。實務上應延遲約 300 毫秒才送出,使用者停止打字後才查詢,請求量能降到幾分之一。
第二,處理回應亂序。快速連續輸入時,先發出的請求可能後到,導致畫面顯示過時的結果。可以在每次發送前記下目前的輸入值,回呼中比對是否仍等於欄位內容,不一致就丟棄該結果。
第三,前端驗證只是體驗,不是防線。所有檢查在伺服器端提交時都必須再做一次,因為任何人都能繞過前端直接送請求。同理,回傳的帳號名稱若要顯示在頁面上,記得做 HTML 編碼。
- 上一篇文章: Ajax responseText 亂碼排查實錄:從 GB18030 全面改用 UTF-8
- 下一篇文章: 用 Ajax 讀取 XML 的 Hello World:一次踩到瀏覽器相容性的坑