跨域使用 Cookie 有個經典的應用場景:電商網站的廣告推廣。你在某個平台看過哪些商品,另一個網站上的廣告就能把這些商品滾動播出來,甚至順帶推薦關聯商品。這背後靠的正是跨域腳本注入。
問題出在哪裡
下圖是某東與某寶的廣告,呈現的都是「你曾經看過的東西」:
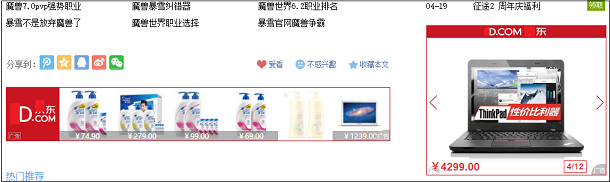
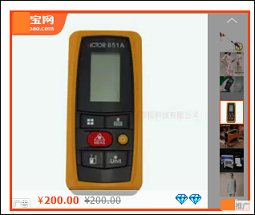
當你造訪這些電商的商品頁時,商品資訊會被寫進該網域下的 Cookie;廣告呈現時,再依 Cookie 內容決定要顯示什麼。
但困難就在這裡:承載廣告的 A 網頁與電商顯然是兩個不同的網域。基於同源政策,A 網頁的腳本讀不到電商網域的 Cookie,因此不可能在 A 網頁端自行完成商品資訊的呈現。
兩個關鍵認知
一、跨域服務產生的腳本讀不到 Cookie。因為這段腳本最終是在 A 網頁的環境中執行,它能存取的只有 A 網頁自身網域的 Cookie,並不是我們要的資料。
二、跨域服務的後端卻能拿到 Cookie。瀏覽器只要向某個網域發出請求,就會自動把該網域下的 Cookie 一併帶過去。因此資料必須在伺服器端取出,而不是在前端。
用 Node.js + Express 做個 Demo
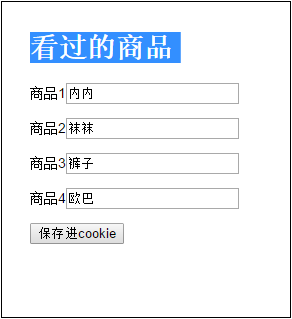
步驟一:在跨域服務上提供一個頁面,模擬「看過的商品」並寫入 Cookie。
<!DOCTYPE html>
<html>
<head>
<title>setCookie</title>
<meta http-equiv="Content-Type" content="text/html;charset=utf-8">
<link rel="stylesheet" href="/stylesheets/style.css">
</head>
<body>
<h1>看過的商品</h1>
<div><span>商品1</span><input id="s1"></div><p></p>
<div><span>商品2</span><input id="s2"></div><p></p>
<div><span>商品3</span><input id="s3"></div><p></p>
<div><span>商品4</span><input id="s4"></div><p></p>
<div><input id="b" type="button" value="保存進cookie" onclick="saveInCookie();"></div>
<script>
function saveInCookie() {
    var eleS1 = document.getElementById('s1');
    var eleS2 = document.getElementById('s2');
    var eleS3 = document.getElementById('s3');
    var eleS4 = document.getElementById('s4');

    var date = new Date();
    var expiresMSeconds = 3 * 24 * 3600 * 1000; // 三天後過期
    date.setTime(date.getTime() + expiresMSeconds);

    document.cookie = 's1=' + escape(eleS1.value) + ";expires=" + date.toGMTString();
    document.cookie = 's2=' + escape(eleS2.value) + ";expires=" + date.toGMTString();
    document.cookie = 's3=' + escape(eleS3.value) + ";expires=" + date.toGMTString();
    document.cookie = 's4=' + escape(eleS4.value) + ";expires=" + date.toGMTString();
    alert(document.cookie);
}
</script>
</body>
</html>
步驟二:在跨域服務上寫一段「伺服器端產生腳本」的路由。生成時,把瀏覽器帶過來的 Cookie 解碼取出,拼進輸出的腳本字串中。
router.get('/ad', function (req, res) {
    printCookies(req.cookies);

    var s = 'document.write(\'<div style="background-color:red;width:10rem;height:10rem">商品廣告';
    for (var p in req.cookies) {
        s += '<div>' + unescape(req.cookies[p]) + '</div>';
    }
    s += '</div>\');';
    console.log(s);

    res.setHeader('content-type', 'text/javascirpt;charset=utf-8');
    res.write(s);
    res.end();
});

function printCookies(cookies) {
    console.log('******cookies******');
    for (var p in cookies) {
        console.log(p + '=' + unescape(cookies[p]));
    }
    console.log('*******************');
}
這裡是透過 request 物件的 cookies 屬性取值,其他語言或框架的寫法可能不同,但原理一致:Cookie 一定會被瀏覽器帶過來,伺服器只需把它讀出來。順帶一提,範例中回應標頭的 text/javascirpt 是拼字錯誤,正確應為 text/javascript,否則部分瀏覽器可能拒絕執行這段腳本。
步驟三:在本地網站的 A 網頁中,用 script 標籤請求跨域服務的腳本。
<!DOCTYPE html>
<html>
<head>
<title>test</title>
<link rel="stylesheet" href="/stylesheets/style.css">
</head>
<body>
<script src="https://localhost:3001/ad"></script>
<h1>航班信息</h1>
<h4>航班號:MU532</h4>
<h4>起飛:北京</h4>
<h4>抵達:上海</h4>
</body>
</html>
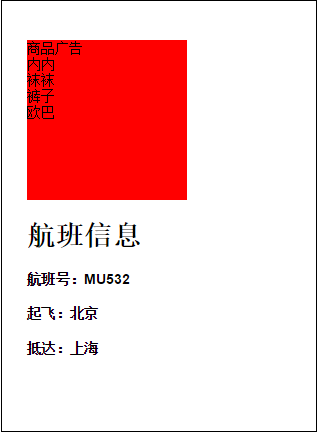
頁面執行後,就能把「曾看過的商品」列出來,形同一則小型廣告:
原理總結與安全提醒
整個機制可以濃縮成一句話:用 script 標籤發起跨域請求,讓瀏覽器自動附上目標網域的 Cookie,再由伺服器端把資料嵌進回傳的腳本裡執行。這正是 JSONP 的核心思想,也是老一輩廣告聯播網的標準做法。
不過必須強調,這套做法有明確的安全代價。把 Cookie 內容未經處理就拼進 JavaScript 字串,等於為跨站腳本攻擊開了一扇門;而 Cookie 本身若未加上 SameSite 屬性,也容易被濫用於追蹤。在現代專案中,若只是想跨域取資料,應優先選擇 CORS 搭配明確的白名單;若確實需要沿用腳本注入模式,務必對輸出內容做跳脫處理,並謹慎設定 Cookie 的 SameSite 與 Secure 屬性。
- 上一篇文章: JS 實作新訊息即時提醒:彈出提示框加上語音通知
- 下一篇文章: 用 JavaScript 做個簡易 Tip 提示框:跟隨游標的浮動說明