引言
跨域是我面試時經常會問的題目,這個詞在前端圈子裡出現頻率相當高,根源是瀏覽器的同源策略——JavaScript 或 Cookie 只能訪問同域下的內容。日常開發中跨域幾乎不可避免,所以它是前端的基本功之一。
以前我的首選是 JSONP,直到某天產品的需求變了:某個功能要改成支持 POST,因為傳輸的數據量比較大,GET 搞不定。於是去折騰了聞名已久的 CORS(Cross-Origin Resource Sharing,跨源資源共享),這篇文章就是折騰過程中的記錄與總結。
CORS 是什麼
正常的 AJAX 請求都要考慮跨域問題,所以社區裡積累了各種方案:JSONP、flash、iframe、xhr2 等等。
CORS 的定義是一種跨域訪問機制,讓 AJAX 得以實現跨域請求。它的原理意外地簡單:由服務端在響應頭中增加若干字段,聲明哪些源、哪些請求方法是被允許的,即可。
同源策略到底限制什麼
跨站 HTTP 請求指的是:發起請求的資源所在域,與請求目標所在域不一致。
比如 A 站(www.a.com)通過 <img> 標簽引入 B 站(www.b.com)的一張圖片,A 站就向 B 站發起了一個跨站請求。這一類資源加載——圖片、CSS、JavaScript 文件——是被允許的。
但如果在腳本裡主動發起 HTTP 請求,出於安全考慮就會被限制。比如用 XMLHttpRequest 發請求,必須遵守同源策略:只能向發起源所在域發起請求,請求源和請求目標必須同域。
以 https://www.a.com 為基準(協議 http、域名 www.a.com、端口默認 80),同源性判斷如下:
https://www.a.com/index.html ——同源
https://www.a.com/a.html ——不同源,協議不同
https://service.a.com/testService/test ——不同源,域名不同
https://www.b.com/index.html ——不同源,域名不同
https://www.a.com:8080/index.html ——不同源,端口不同
可見協議、域名、端口三者之中任一不同,就屬於跨域。
CORS 的工作方式
W3C 推薦的這套機制,本質是客戶端與服務端協作聲明來保障安全。
服務端在 HTTP 響應頭裡增加一系列字段,例如 Access-Control-Allow-Origin,用來限制哪些域的請求、哪些請求類型可以接受。客戶端則必須在請求中聲明自己的源(Origin),否則服務端不予處理;如果客戶端不作聲明,請求甚至可能直接被瀏覽器攔截,根本到不了服務端。服務端收到請求後比對來源域,只有匹配的才會正常返回。
代碼示例
客戶端:
function getHello() { var xhr = new XMLHttpRequest(); xhr.open("post", "https://b.example.com/Test.ashx", true); xhr.setRequestHeader("Content-Type", "application/x-www-form-urlencoded"); // 聲明請求源 xhr.setRequestHeader("Origin", "https://a.example.com"); xhr.onreadystatechange = function () { if (xhr.readyState == 4 && xhr.status == 200) { var responseText = xhr.responseText; console.info(responseText); } } xhr.send(); }
服務端:
public class Test : IHttpHandler { public void ProcessRequest(HttpContext context) { context.Response.ContentType = "text/plain"; // 聲明接受所有域的請求 context.Response.AddHeader("Access-Control-Allow-Origin", "*"); context.Response.Write("Hello World"); } public bool IsReusable { get { return false; } } }
關鍵就是 Access-Control-Allow-Origin 這個響應頭。
在 Web API 中啟用跨域
既然 CORS 依賴服務端聲明,Web API 也需要相應配置才能對外開放。好在微軟 ASP.NET 團隊提供了官方支持,通過 NuGet 安裝即可。
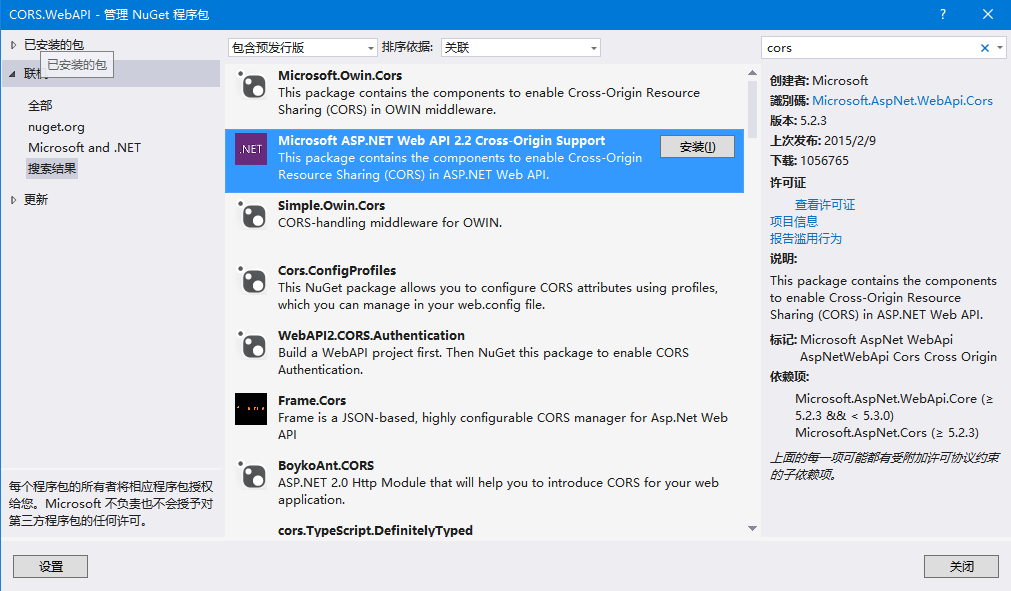
然後在 App_Start/WebApiConfig.cs 中做如下配置:
public static class WebApiConfig { public static void Register(HttpConfiguration config) { // Web API 配置和服務 // 將 Web API 配置為僅使用不記名令牌身份驗證。 config.SuppressDefaultHostAuthentication(); config.Filters.Add(new HostAuthenticationFilter(OAuthDefaults.AuthenticationType)); // Web API 路由 config.MapHttpAttributeRoutes(); config.Routes.MapHttpRoute( name: "DefaultApi", routeTemplate: "api/{controller}/{id}", defaults: new { id = RouteParameter.Optional } ); // 允許Web API跨域訪問 EnableCrossSiteRequests(config); config.Formatters.JsonFormatter.SupportedMediaTypes.Add(new MediaTypeHeaderValue("text/html")); } private static void EnableCrossSiteRequests(HttpConfiguration config) { var cors = new EnableCorsAttribute( origins: "*", headers: "*", methods: "*" ); config.EnableCors(cors); } }
EnableCorsAttribute 的三個參數分別控制允許的來源、請求頭和 HTTP 方法,生產環境不建議一律填 *,應按實際調用方收緊。
還需要注意的幾點
相比 JSONP 只支持 GET,CORS 最大的優勢是方法不限,GET、POST、PUT、DELETE 都能走,這正是它能替換掉 JSONP 的關鍵。
另外要留意,跨域請求中的 Cookie 默認是不會帶上的,需要前端設置 withCredentials 為 true,同時服務端的 Access-Control-Allow-Origin 不能再用 *,必須指定具體的源,並加上 Access-Control-Allow-Credentials 響應頭。
瀏覽器支持方面,IE10 以下並不支持 CORS,所以在國內它曾經並非主流方案。隨著舊版 IE 逐步退場,CORS 已經成為跨域的事實標準。
以上就是關於使用 CORS 實現跨域的全部說明,希望對你有所幫助。
- 上一篇文章: JS 加 Canvas 實現貪吃蛇小遊戲:思路與完整源碼
- 下一篇文章: Bootstrap 下拉選單改為滑鼠懸停即時展開的兩種做法
相關文章
-
用 jQuery JSONP 做一個仿搜尋引擎的即時建議列表 深入解析 JSONP 跨域:如何呼叫另一個網域的 Java 後端 Ajax 跨域問題與解法整理 Ajax 入門:同源策略、JSONP 與 CORS 一次弄懂 Ajax 跨域請求怎麼做?原理與實作步驟 webpack 開發環境跨域問題的解法(devServer proxy) JSON與JSONP一次搞懂:格式、解析與跨域方案 用 Access-Control-Allow-Origin 實作 Ajax 跨網域 JavaScript 操作 Cookie:讀取、寫入與刪除的完整封裝 iframe 高度自適應:用三頁代理繞開同源策略限制的完整實作