JSONP 跨域請求原理完整拆解:從同源政策到 jQuery 實作
編輯:關於JavaScript
什麼是跨域請求?簡單說,服務器 A 上的頁面去呼叫服務器 B 上的處理程式,就構成了跨域。瀏覽器的同源政策會攔下這類請求,於是工程師想出了 JSONP 這個取巧辦法。本文用一系列實測步驟把它講清楚,供大家參考。
測試用的服務端有兩個一般處理常式(.ashx)。kimhandler.ashx 直接回傳一段 JSON:
%@ WebHandler Language="C#" Class="KimHandler" %> using System; using System.Web; public class KimHandler : IHttpHandler { public void ProcessRequest (HttpContext context) { string msg = "{\"name\":\"kim\",\"gender\":\"男\",\"age\":24}"; context.Response.Write(msg); } public bool IsReusable { get { return false; } } }
而 handler.ashx 會讀取 query string 傳來的函式名稱,把資料包成「函式呼叫」的形式:
<%@ WebHandler Language="C#" Class="Handler" %> using System; using System.Web; public class Handler : IHttpHandler { public void ProcessRequest (HttpContext context) { string callbackName = context.Request.Params["callbackFun"]; string msg = callbackName+ "({\"name\":\"kim\",\"age\":\"18\"});"; context.Response.Write(msg); } public bool IsReusable { get { return false; } } }
一、Ajax 無法跨域
<meta http-equiv="Content-Type" content="text/html; charset=utf-8"/> <title></title> <script> var requestUrl = "https://qxw1192430265.my3w.com/kimhandler.ashx"; window.onload = function () { document.getElementById("btnAjax").onclick = function() { var xhr = new XMLHttpRequest(); xhr.open("get", requestUrl, true); xhr.setRequestHeader("If-Modified-Since", 0); xhr.onreadystatechange = function () { if (xhr.readyState == 4 && xhr.status == 200) { var res = xhr.responseText; alert(res); } } xhr.send(null); } } </script> </head> <body> <input type="button" id="btnAjax" value="點擊" /> </body> </html>
查看監視器會發現根本沒有收到任何回應本文,請求就被瀏覽器擋下了。
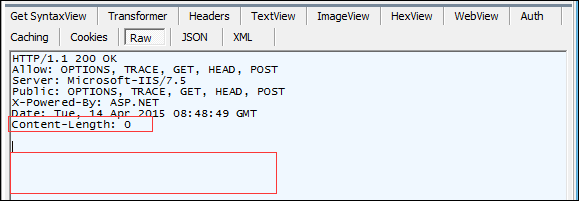
二、script 標籤不受同源政策限制
關鍵在於 <script src> 載入外部資源是不受同源政策約束的:
<!DOCTYPE html> <html xmlns="https://www.w3.org/1999/xhtml"> <head> <meta http-equiv="Content-Type" content="text/html; charset=utf-8"/> <title></title> <script src="https://qxw1192430265.my3w.com/kimhandler.ashx"></script> </head> <body> </body> </html>
這次監視器裡可以看到回應本文了。
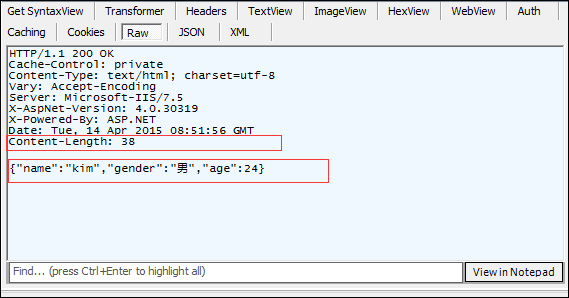
用 JSON 格式檢視也一樣:
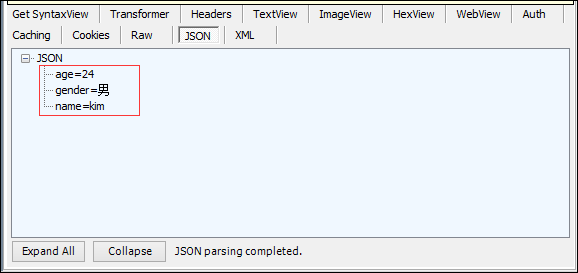
三、在瀏覽器端讀取回應資料
光載入還不夠,我們要能拿到資料。做法是先定義好接收用的函式,再讓伺服器把資料包成呼叫該函式的語句(注意這次換成 handler.ashx):
<!DOCTYPE html> <html xmlns="https://www.w3.org/1999/xhtml"> <head> <meta http-equiv="Content-Type" content="text/html; charset=utf-8"/> <title></title> <script> function getData(data) { for (var key in data) { alert(data[key]); } } </script> <script src="https://qxw1192430265.my3w.com/handler.ashx?callbackFun=getData"></script> </head> <body> </body> </html>
從後端程式碼不難看出,回應的內容其實就是 getData({"name":"kim","age":"18"}); 這一行文字。
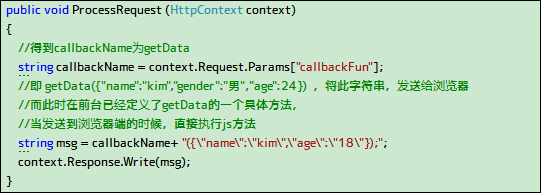
再看監視器:
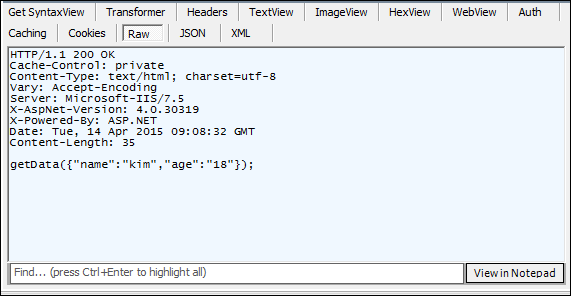
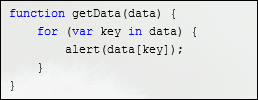
於是瀏覽器端就依序彈出了 kim 與 18,這正是 JSONP 的全貌:利用 script 標籤不受同源限制的特性,加上伺服器端把資料包成函式呼叫。
四、用 jQuery 簡化
jQuery 把「動態建立 script 標籤、塞入 src、清理節點」這些瑣事都封裝好了:
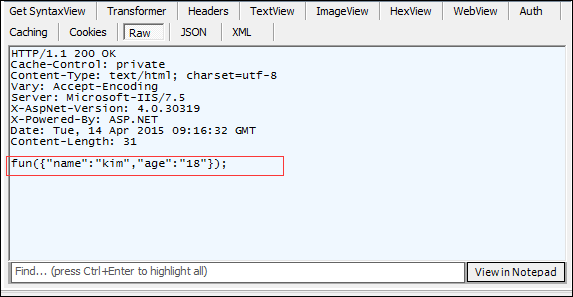
<!DOCTYPE html> <html xmlns="https://www.w3.org/1999/xhtml"> <head> <meta http-equiv="Content-Type" content="text/html; charset=utf-8"/> <title></title> <script src="jquery-1.9.0.js"></script> <script> var requestUrl = "https://qxw1192430265.my3w.com/handler.ashx"; window.onload = function () { document.getElementById("btnJq").onclick = function() { $.ajax(requestUrl, { type: "get", //請求方式 dataType: "jsonp", //數據發送類型 jsonp: "callbackFun", //服務器端接收的參數 jsonpCallback: "fun", //js處理方法 success: function () { alert("成功"); } }); } } function fun(data) { for (var key in data) { alert(data[key]); } } </script> </head> <body> <input type="button" id="btnJq" value="Jq按鈕" /> </body> </html>
點擊按鈕後效果相同,監視器裡也能看到對應的請求:
最後要特別強調安全性:JSONP 本質上是「執行對方網站提供的程式碼」,因此只該向完全可信的來源使用。若伺服器端能自行設定,現在的正確解答是改用 CORS(設定 Access-Control-Allow-Origin),它不會有 XSS 隱憂,也支援更多請求方法。以上就是本文的全部內容,希望大家能夠喜歡。
熱門推薦
JavaScript Cookie 操作完整指南:讀寫刪與屬性設定
WebUploader 大文件與圖片上傳實戰:前端互動加後端落盤
用 PHP + jQuery 實作搜尋自動提示功能
兼容 IE 與 Firefox 的上下左右無間斷循環滾動 JS 代碼
JavaScript 異常處理入門:try...catch、Error 型別與 window.onerror
第三章:Bootstrap 表格與按鈕 —— 樣式類速查與跨瀏覽器注意事項
點擊縮圖更換頁面背景圖的實作
小議 JavaScript 的 this 指針:三種情境一次講清楚
獲取瀏覽器計算後樣式:currentStyle 與 getComputedStyle