幾乎每個做過微信公眾號開發的人,都會遇到同一個需求:用戶點一下自定義菜單,就進入「我的」頁面,看到屬於自己的等級、點數或訂單。聽起來簡單,真正動手時卻經常卡在授權這一關。本文把整個環節梳理清楚,包含官方兩種授權連結的差異、直接寫進菜單會失敗的原因,以及一種穩定可用的中轉跳轉寫法。
一、先讀官方文件,再動手配置
開始之前,請務必先看完微信平台開發者文件中「網頁授權取得用戶基本信息」那一章。授權流程的細節、參數含義與限制條件都在裡面,先讀一遍能省下大量試錯時間。
核心思路是這樣的:菜單本身沒辦法直接告訴你「現在點擊的人是誰」,所以必須先把用戶導到一個授權位址,讓微信回傳一個臨時的 code,再用這個 code 去換取 openid。有了 openid,才能進一步取得暱稱、性別、所在地等資料。
二、官方提供的兩種授權連結
微信提供兩個授權入口,差別只在 scope 參數:
https://open.weixin.qq.com/connect/oauth2/authorize?appid=你的appid&redirect_uri=https%3A%2F%2Fchong.qq.com%2Fphp%2Findex.php%3Fd%3D%26c%3DwxAdapter&response_type=code&scope=snsapi_base&state=123#wechat_redirect
https://open.weixin.qq.com/connect/oauth2/authorize?appid=wxf0e81c3bee622d60&redirect_uri=http%3A%2F%2Fnba.bluewebgame.com%2Foauth_response.php&response_type=code&scope=snsapi_userinfo&state=STATE#wechat_redirect
兩者的差別可以一句話記住:
snsapi_base:不會跳出授權頁,使用者完全無感,直接完成跳轉,但只能取得 openid。
snsapi_userinfo:會跳出授權頁請使用者按確認,按下之後可以用 openid 換到暱稱、性別、所在地;而且即使使用者沒有關注這個公眾號,只要授權一樣拿得到資料。
如果只需要辨識身分(例如判斷會員身分),用 base 就夠了,體驗最順;如果一定要顯示暱稱頭像,才需要 userinfo。
三、直接把授權連結填進菜單,會失敗
網路上很多文章教你直接把授權 URL 貼到 view 類型菜單的 url 欄位裡,配置好網頁授權回調域名與 appid 即可。實測這條路走不通:
{
  "type": "view",
  "name": "會員中心",
  "url": "https://open.weixin.qq.com/connect/oauth2/authorize?appid=你的appid&redirect_uri=你配置接收微信認證的地址&response_type=code&scope=snsapi_base&state=1#wechat_redirect"
}
呼叫建立菜單的介面時,微信直接回:
{"errcode":40033,"errmsg":"invalid charset. please check your request, if include \uxxxx will create fail!"}
把後面的 redirect_uri 做 urlEncode 再試,錯誤一模一樣。原因在於菜單建立介面對網址中的特殊字元(包含編碼後的內容)有嚴格限制,而授權連結天生帶著一堆查詢參數與 fragment。
四、可行方案:用自己的網址做一次中轉
既然不能直填授權連結,那就換個角度:菜單裡填「自己的位址」,由自己的位址再 302 跳到授權位址。整個流程如下圖:
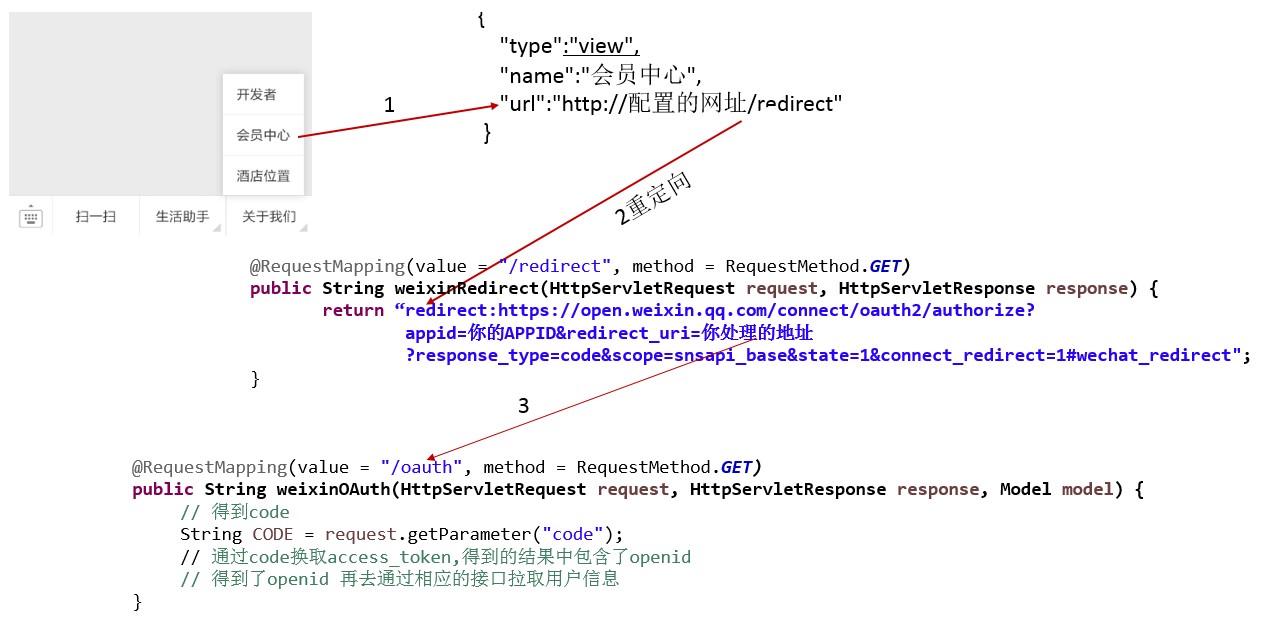
菜單配置非常單純:
{
  "type": "view",
  "name": "會員中心",
  "url": "https://你的網域/redirect"
}
接著在 /redirect 這個入口做一次重導向:
@Controller
@RequestMapping("/wechat")
public class WeChatController {

    @RequestMapping(value = "/redirect", method = RequestMethod.GET)
    public String weixinRedirect(HttpServletRequest request, HttpServletResponse response) {
        return "redirect:https://open.weixin.qq.com/connect/oauth2/authorize"
             + "?appid=你的appid"
             + "&redirect_uri=你的服務器處理地址"
             + "&response_type=code"
             + "&scope=snsapi_base"
             + "&state=1"
             + "&connect_redirect=1#wechat_redirect";
    }
}
微信授權完成後,會把使用者帶回 redirect_uri 指定的位置,這裡設定為 你的服務器位址/oauth。在這個方法裡拿 code 換 openid:
@RequestMapping(value = "/oauth", method = RequestMethod.GET)
public String weixinOAuth(HttpServletRequest request, HttpServletResponse response, Model model) {
    // 1. 取得微信回傳的 code
    String code  = request.getParameter("code");
    String APPID = "你的APPID";
    String SECRET = "你的SECRET";

    // 2. 用 code 換取 access_token,回應中也包含 openid
    String url = "https://api.weixin.qq.com/sns/oauth2/access_token"
               + "?appid=APPID&secret=SECRET&code=CODE&grant_type=authorization_code"
               .replace("APPID", APPID)
               .replace("SECRET", SECRET)
               .replace("CODE", code);

    // URLConnectionHelper 是自行封裝的 HTTP 請求工具類
    String jsonStr = URLConnectionHelper.sendGet(url);
    JSONObject jsonObj = new JSONObject(jsonStr);
    String openid = jsonObj.getString("openid");

    // 3. 有了 openid,即可接著呼叫
    //    https://api.weixin.qq.com/sns/userinfo?access_token=ACCESS_TOKEN&openid=OPENID&lang=zh_CN
    //    取得暱稱、頭像等資料

    // 4. 把使用者資料帶到頁面
    model.addAttribute("user", wechatUser);
    return "vip/userInfo";
}
五、成果與附帶的好處
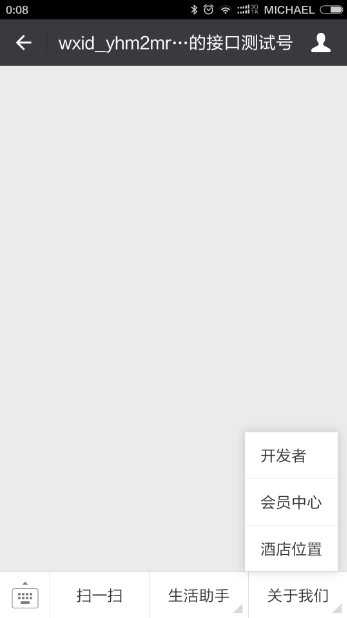
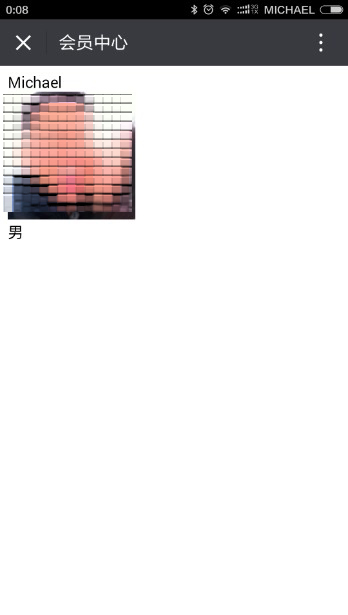
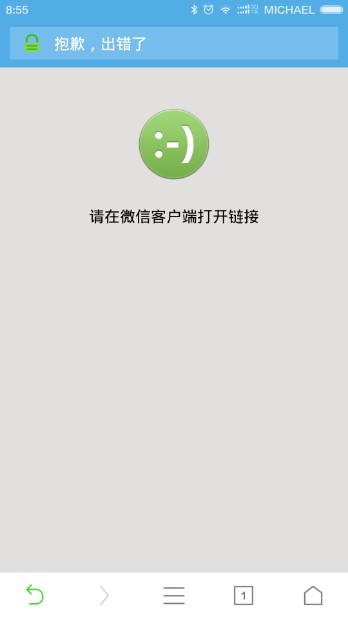
這個做法除了能正常取得使用者資料,還順帶解決了兩個問題。第一,整段流程只有在微信內才能走通,用其他瀏覽器打開會直接出錯,等於自帶一道環境驗證;第二,網址列不會出現使用者的個人資訊,避免資料外洩。
實作時有幾個小提醒:code 只能用一次且五分鐘內有效,記得做重複使用判斷;state 參數建議帶入隨機值並在回程時比對,避免 CSRF;SECRET 千萬不要寫在前端。若仍有疑問,回到官方文件對照參數即可。
- 上一篇文章: 該先學 JavaScript 還是 jQuery?先講清楚兩者的關係
- 下一篇文章: 微信公眾號搖一搖周邊開發:開通申請與審核狀態查詢實作