原始研究文獻:https://research.microsoft.com/~helenw/papers/subspace.pdf
window.name 傳輸技術最早由 Thomas Frank 提出,用來繞開 cookie 的一系列限制——每個域名 4×20KB 的容量上限、只能存字串、設定與讀取語法繁瑣等等(詳見原文〈Session variables without cookies〉)。後來 Kris Zyp 在此基礎上強化了這套方案,並把它引入 Dojo(dojox.io.windowName),專門用來解決跨域數據傳輸的問題。
window.name 最迷人的地方在於:name 的值在頁面跳轉後依然存在,即使是換到不同域名的頁面也不會丟失,而且能承載非常長的內容(約 2MB)。
基本原理
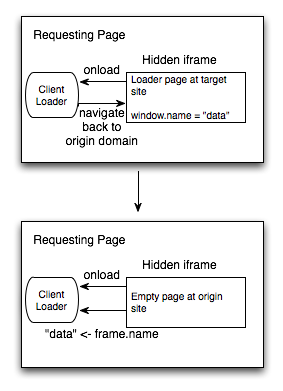
name 在瀏覽器環境中是 window 對象的屬性,而且在 iframe 中載入新頁面時,這個值不會被改變。做法是在 iframe 裡載入一個跨域資源,該頁面把資料寫進 frame 的 name 屬性;父頁面再讀取這個 name,就拿到了 Web 服務傳回來的資訊。
但 name 只有對同源的 frame 才可讀。所以完整流程是:iframe 先載入遠端服務頁面 → 再把 iframe 導航回自己的域名 → 這時才能讀取 name → 讀完立刻銷毀 iframe。同源策略在這一步仍然有效,它擋住的是其他 frame 的存取,而不是你自己的頁面。
需要留意的是:在最頂層視窗中,name 是不安全的,後續所有頁面都能讀到寫在裡面的資訊。因此 windowName 模組永遠在 iframe 中載入資源,並在資料取到手(或你在頂層導航到新頁面)之後立即銷毀該 iframe,其他頁面就再也碰不到這個 name。
基本實作(基於 YUI)
以下範例改寫自克軍的樣例:
(function () {
    var YUD = YAHOO.util.Dom,
        YUE = YAHOO.util.Event;

    var dataRequest = {
        _doc: document,
        cfg: { proxyUrl: 'proxy.html' }
    };

    dataRequest.send = function (sUrl, fnCallBack) {
        if (!sUrl || typeof sUrl !== 'string') { return; }

        sUrl = (sUrl.indexOf('?') > 0 ? '&' : '?') + 'windowname=true';

        var frame = this._doc.createElement('iframe'),
            state = 0,
            self = this;

        this._doc.body.appendChild(frame);
        frame.style.display = 'none';

        var clear = function () {
            try {
                frame.contentWindow.document.write('');
                frame.contentWindow.close();
                self._doc.body.removeChild(frame);
            } catch (e) {}
        };

        var getData = function () {
            var da;
            try {
                da = frame.contentWindow.name;
            } catch (e) {}
            clear();
            if (fnCallBack && typeof fnCallBack === 'function') {
                fnCallBack(da);
            }
        };

        YUE.on(frame, 'load', function () {
            if (state === 1) {
                getData();
            } else if (state === 0) {
                state = 1;
                frame.contentWindow.location = self.cfg.proxyUrl;
            }
        });

        frame.src = sUrl;
    };
})();
關鍵在 state 這個開關:第一次 load 代表遠端頁面已載入,這時把 iframe 導向同域的 proxy.html;第二次 load 觸發 getData(),name 才被安全讀出,接著 iframe 立刻清除。
- 上一篇文章: 做網頁設計的四件事:有目的、有思路、有堅持、有想法
- 下一篇文章: 什麼才是好設計:從「少就是多」到解決問題
相關文章
-
JavaScript 倒計時怎麼寫才不會被重新整理重置? 用 window.name 突破跨域資料傳輸限制 用 iframe 代理頁解決 Ajax 跨域請求問題 用 window.name 取代 Cookie 的實作範例 JavaScript跨域請求的四種解法 封裝一個雙向跨域溝通插件:postMessage 與 window.name 雙軌相容 JavaScript 跨域方法原理詳解:JSONP、domain、window.name 與 postMessage JavaScript 跨域總結:用 window.name 實現跨域資料傳輸 用 window.name 實作重新整理不會重置的倒數計時 JavaScript 跨域完整解析:成因判定與六種解決方案實作