背景
在 ASP.NET 環境下,用 jQuery 的 Ajax 去呼叫 WebService 介面時,會遇到瀏覽器的跨來源限制而導致請求失敗。
問題現象

原因是瀏覽器的同源策略(Same-Origin Policy):JavaScript 與 Cookie 預設只能存取同一來源(协议 + 網域 + 連接埠三者相同)下的資源。這項限制的用意是防止惡意網站讀取其他站點的資料,因此不能單方面關掉,只能透過雙方約定的方式繞過。
兩種解法
JSONP:利用 <script> 標籤不受同源政策限制的特性,只支援 GET 方式。
CORS(Cross-Origin Resource Sharing):跨來源資源共享,由伺服器透過回應標頭宣告「允許哪些來源存取」,GET 與 POST 都支援。
CORS 的兩種設定方式
方式 a:在 WebService 介面上加回應標頭
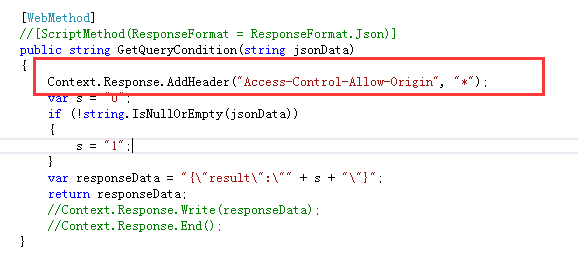
也就是在程式碼中輸出 Access-Control-Allow-Origin 等標頭。
方式 b:在 web.config 中統一設定
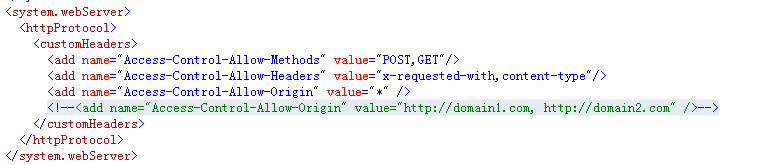
在 system.webServer 節點下加入 httpProtocol 與自訂標頭,讓整站回應都帶上 CORS 標頭。這種做法比較省事,不必改動每一支程式。
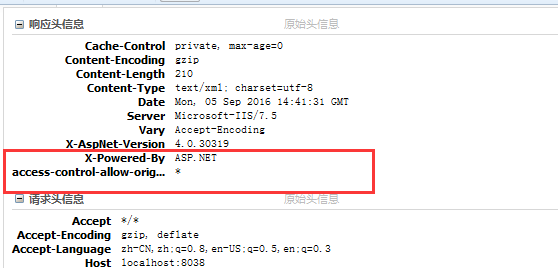
套用 a 或 b 之後,回應標頭的變化如下:
瀏覽器支援情況
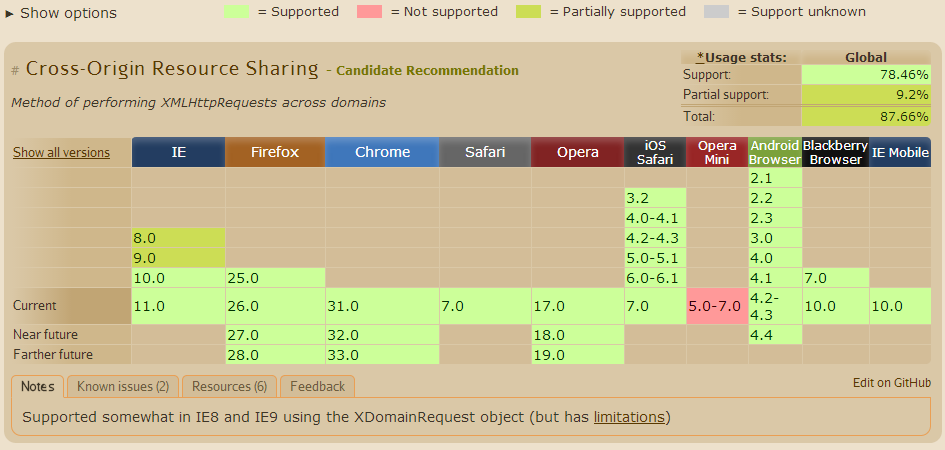
問題大致獲得解決,但各瀏覽器對 CORS 的支援程度不一,特別是舊版 IE 需要走 XDomainRequest:
實務上的安全提醒
把 Access-Control-Allow-Origin 設成 * 是最常見也最危險的做法——它代表任何網站都能呼叫你的介面。正式環境請明確列出自己的網域。
另外,若請求會帶 Cookie(credentials),CORS 規範不允許使用萬用字元,必須同時回傳 Access-Control-Allow-Credentials: true 與特定的來源網域。而遇到帶自訂標頭的請求時,瀏覽器會先送出一個 OPTIONS 的 preflight 請求,伺服器必須正確回應 Access-Control-Allow-Headers 與 Access-Control-Allow-Methods,否則真正的請求根本不會發出。