Webkit 瀏覽器跨域存取與例外處理差異
編輯:關於JavaScript
在 iframe 跨域情境中,部分舊有寫法會嘗試以 try-catch 判斷是否可存取 top 或 iframe 內容。IE 與 Firefox 可拋出可攔截例外,但 Webkit 系瀏覽器可能直接以較強制的方式報錯。
測試概念
父頁面將 document.domain 設為特定網域,子頁面嘗試存取 top 後再設定 domain,並呼叫父頁函式。這種做法在非 Webkit 瀏覽器可能成功,在 Chrome、Safari 則可能失敗。
document.domain = 'nunumick.me';
function doTest() {
  alert('hello world');
}
try {
top.name;
} catch (e) {
document.domain = 'nunumick.me';
top.doTest();
}問題重點
Webkit 對跨域安全限制的處理較為嚴格,某些原本預期會進入 catch 的錯誤,可能直接中斷腳本。這使得依賴例外判斷的相容寫法不再可靠。
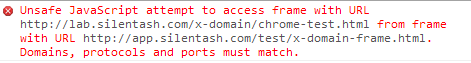
包括部分舊函式庫也曾使用類似 try-catch 策略來偵測 iframe 是否可存取。現代開發應改用標準跨域溝通方式,例如 postMessage,並避免以例外作為主要流程控制。
相關文章
-
ASP.NET Ajax 的異常處理:args 物件裡到底有什麼 捕捉 ASP.NET AJAX 的 Session 逾時錯誤 ASP.NET 的例外處理機制,以及 UpdatePanel 為何吞掉錯誤 CSS3 漸變要點整理:Webkit 與 Mozilla 語法差異對照 CSS3 線性漸變語法解析:從 -webkit-gradient 到標準寫法 搞定 webkit 下 text-indent 首行縮進的光標 BUG 蘋果高管出任 HTML 標準化組織副主席 HTML5 的革命性在哪裡:從排版語言走向應用平台 只有 WebKit 才懂的 HTML、CSS 與 JavaScript 技巧 Webkit 率先實作 HTML5 客戶端資料庫儲存