先搞清楚 cookie 的每個參數
設定 cookie 時可搭配的選項有這些:
name:cookie 名稱,也就是 key。
value:cookie 的值。
expire:過期時間,需為時間戳或 GMT 字串格式。
path:伺服器端的有效路徑。/ 代表整個網域都有效;省略時預設為「設定該 cookie 時所在頁面的路徑」,這點最容易造成「明明設了卻讀不到」的困惑。
domain:該 cookie 有效的網域,可用來讓子網域共用。
secure:是否只能透過 HTTPS 傳輸。
封裝成物件
(function(){ var cookieObj={ 'add':function(name, value, hours){ //修改或是添加cookie var expire = ""; if(hours != null){ expire = new Date((new Date()).getTime() + hours * 3600000); expire = "; expires=" + expire.toGMTString(); } document.cookie = name + "=" + escape(value) + expire + ";path=/"; //如果指定域名可以使用如下 //document.cookie = name + "=" + escape(value) + expire + ";path=/;domain=findme.wang"; }, 'get':function(c_name){//讀取cookie if (document.cookie.length>0){ c_start=document.cookie.indexOf(c_name + "=") if (c_start!=-1){ c_start=c_start + c_name.length+1 c_end=document.cookie.indexOf(";",c_start) if (c_end==-1){ c_end=document.cookie.length } return unescape(document.cookie.substring(c_start,c_end)) } } return ""; } }; window.cookieObj=cookieObj; }());
用 IIFE 包住再掛到 window,內部就不需要任何全域輔助變數,命名空間也保持乾淨。add 的 hours 參數以「小時」為單位,hours * 3600000 就是換成毫秒。
呼叫測試
cookieObj.add('myWeb','https://www.findme.wang'); console.log('myWeb:'+cookieObj.get('website'));
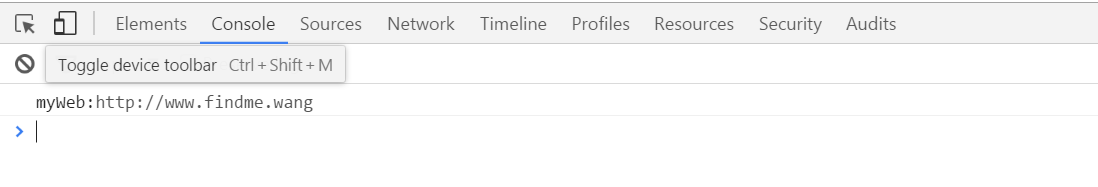
這兩行示範時有個刻意安排的細節:add 寫入的是 myWeb,get 讀的卻是 website,因此 console 印出的會是空字串而非剛存的值。這是刻意的示範,用來證明「查不到的時候 get 會回傳空字串而不報錯」。
get 的實作有兩個 bug
缺乏邊界檢查。indexOf(c_name + "=") 會發生部分比對問題。若同時存在 userid 與 id 兩個 cookie,查 id 時會先命中 userid= 裡的那段,於是 c_start 被加上了錯誤的長度,取回的字串是亂的。正確做法是在比對字串前補上分隔符,例如搜尋 "; " + c_name + "="`。
尾段 cookie 會被截斷。indexOf(";", c_start) 若找不到分號會回傳 -1,程式碼有處理這點(設為 cookie.length),這部分沒問題;但 c_start、c_end 都是全域變數(漏寫 var),在多個 script 之間會互相干擾。
修正後的版本
var cookieObj = { add: function(name, value, hours) { var expires = ''; if (hours != null) { var d = new Date(Date.now() + hours * 3600000); expires = '; expires=' + d.toUTCString(); } document.cookie = encodeURIComponent(name) + '=' + encodeURIComponent(value) + expires + '; path=/'; }, get: function(name) { var prefix = '; ' + encodeURIComponent(name) + '='; var parts = ('; ' + document.cookie + ';').split(prefix); if (parts.length < 2) return ''; var value = parts[1].split(';')[0]; return decodeURIComponent(value); } };
這裡做了三件事:改用 encodeURIComponent 取代已廢棄的 escape,避免中文與特殊字元出問題;用 split 搭配前後補分號的技巧精準定位,徹底避開部分比對;所有變數都用 var 宣告,不污染全域。
最後補充:cookie 不適合存放敏感資料,因為它明文存在使用者端且每次請求都會送出。若需要保存登入狀態,應由伺服器簽發並設定 HttpOnly + Secure 的 session cookie,前端只負責呼叫 API。
- 上一篇文章: 原生 JS 獲取元素樣式的多種方法
- 下一篇文章: 毫秒級倒計時:setInterval 搭配時間戳差值的實作
相關文章
-
JavaScript 字元集與編解碼機制詳談 JavaScript 操作 Cookie:讀取、寫入與刪除的完整封裝 AJAX 傳中文就變亂碼?兩個方向分開處理就清楚了 Ajax 把表單資料送到後端:GET 與 POST 完整對照 三個實用 Ajax 函式:載入片段、序列化表單、無刷新送出 JS 中 encodeURI 與 encodeURIComponent 的區別 JavaScript 的 escape() 是什麼?編碼規則與實用範例 JavaScript 處理 URL 中的特殊符號 & 編碼全攻略 JavaScript 常用全域屬性與全域方法整理 加號「+」讓 AJAX 傳值出錯:原因與轉義解法