終於輪到一篇有份量的實戰筆記。本文完整走過一次「點擊登入 → 彈出模態框 → 前端驗證 → jfinal 後端驗證 → Session 管理 → Ajax 回報 → 智慧跳轉回原頁面」的整條鏈路,非常值得細讀。
涵蓋的技術點包含:彈出模態框、jQuery validate、jfinal 的 Validator、Session 處理、Ajax 請求與回應格式約定,以及跨頁面智慧跳轉。模態框與 jQuery validate 的基礎用法可參考作者的其他weebox 系列文章。
一、先說 jfinal 的 Validator
官方文件當然要看,但開源框架在實戰中總會冒出各種文件沒寫的狀況,因此把重點再梳理一遍是有必要的。
1. 在 config 中指定路由
me.add("/login", MembersController.class, "/pages/login");
2. 撰寫 Controller
public class MembersController extends BaseController {

  @Before(MembersValidator.class)
  @ActionKey("/login")
  public void login() {
    String name = getPara("username");
    String password = getPara("password");

    Members mem = Members.me.getMemByNamePasswd(
      name, CipherUtils.generatePassword(password));

    if (mem != null) {
      getSession().setAttribute("username", name);       // 寫入 session
      mem.set("lastip", getRequest().getRemoteHost());   // 記錄最後登入資訊
      mem.set("lastvisit", DateUtils.getCurrentTime());
      mem.update();
      ajaxDoneSuccess("登錄成功!");
    } else {
      ajaxDoneError("用戶不存在!");
    }
    renderJson();     // 以 JSON 回應 Ajax 請求
  }
}
這裡有五個要點:@Before 綁定驗證器;@ActionKey 綁定前端請求路徑;用 getSession().setAttribute() 操作 Session;用 ajaxDoneXxx() 系列方法統一回應格式;最後以 renderJson() 輸出 JSON。
3. 封裝 BaseController
把回應格式集中管理,是避免各處各寫一套的關鍵:
public class BaseController extends Controller {

  protected void ajaxDone(int statusCode, String message) {
    setAttr("statusCode", statusCode);
    setAttr("message", message);

    String forwardUrl = getPara("forwardUrl");            // 回跳路徑
    if (forwardUrl == null || forwardUrl.equals("")) {
      forwardUrl = getRequest().getRequestURL().toString();
    }
    setAttr("forwardUrl", forwardUrl);
    setAttr("callbackType", getPara("callbackType"));
  }

  protected void ajaxDoneSuccess(String message){ ajaxDone(200, message); }
  protected void ajaxDoneInfo(String message)   { ajaxDone(201, message); }
  protected void ajaxDoneError(String message)  { ajaxDone(300, message); }
}
四個屬性各有分工:statusCode 決定前端走成功或失敗分支、message 是提示文字、forwardUrl 是登入後要回到的頁面、callbackType 則決定要不要順手關掉模態框。這組約定是整個「智慧跳轉」能成立的基礎。
4. MembersValidator
public class MembersValidator extends Validator {
  @Override
  protected void validate(Controller controller) {
    validateRequiredString("username", "usernameMsg", "請輸入用戶名!");
    validateRequiredString("password", "passwordMsg", "請輸入密碼!");
  }
  @Override
  protected void handleError(Controller controller) {
    controller.keepModel(Members.class);
    controller.render("login.jsp");
  }
}
老實說,前端已經有 jQuery validate 把關,這個 Validator 的實質作用有限。但別忽略它的價值:使用者可能關掉 JS、直接送表單,或者繞過前端模態框。基於網路安全,後端驗證永遠不能省——前端驗證是為了使用者體驗,後端驗證才是為了系統安全。
二、前端如何讀取 Session
<c:choose>
 <c:when test="${sessionScope.username != null}">
 <span>
 <a href="javascript:void(0);" id="mycenter">${sessionScope.username}
   <s class="icon_arrow icon_arrow_down"></s></a>
 <i class="line"></i>
 <a href="/logout" title="退出" id="user_login_out">退出</a>
 </span>
 </c:when>
 <c:otherwise>
 <span><a title="登錄" href="javascript:show_pop_login();" id="show_pop_login">登錄</a></span>
 </c:otherwise>
</c:choose>
用 JSTL 的 <c:choose> 判斷 sessionScope.username,已登入就顯示帳號與登出連結,否則顯示登入按鈕。這部分很直觀,真正的難題在下一段。
問題是這樣的:跟很多網站一樣,訪客未登入時仍可瀏覽 1.html、2.html 等多個頁面,而這些頁面都有一顆登入按鈕。那麼,從 1.html 點登入、登入成功後應該回到 1.html;從 2.html 點登入,也應該回到 2.html。該怎麼做到?答案就在 forwardUrl。
三、彈出登入視窗
function show_pop_login() {
  $.weeboxs.open(common.ctx + "/pages/login/login.jsp", {
    boxid : 'pop_user_login',
    contentType : 'ajax',
    showButton : false, showCancel : false, showOk : false,
    title : '會員登錄', width : 700, type : 'wee'
  });
}
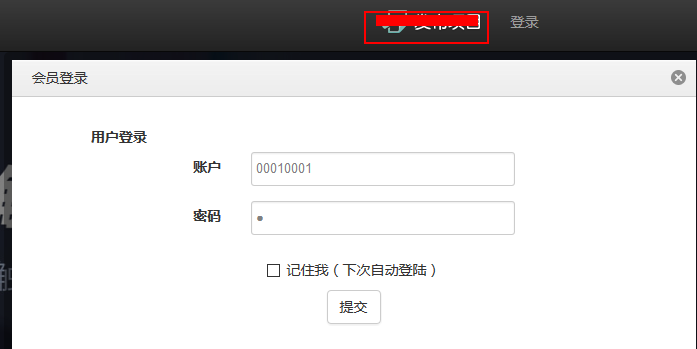
這個函式不管從 1.html 還是 2.html 呼叫,彈出的都是同一個登入框——差異會由後續的表單 action 帶走。
四、登入表單的兩個關鍵屬性
<form class="pop_login_form"
 action="${ctx}/login?callbackType=closeCurrent"
 method="post"
 onsubmit="return validateCallback(this, dialogAjaxDone);">
 ...
 <input type="text" class="form-control required" id="username" name="username">
 <input type="password" class="form-control required" id="password" name="password">
 <button type="submit" class="btn btn-default">提交</button>
</form>
要盯住兩處:action 帶了 callbackType=closeCurrent,告訴後端「成功後順便關掉這個模態框」;onsubmit 呼叫 validateCallback(this, dialogAjaxDone),先驗證再送出,成功後走 dialogAjaxDone 回呼。表單上的 class="required" 則是 jQuery validate 的驗證標記。
五、提交:把當前網址塞進 forwardUrl
function validateCallback(form, callback, confirmMsg) {
  var $form = $(form);
  if (!$form.valid()) return false;

  var _submitFn = function() {
    var forwardUrl = window.location.href;      // 關鍵:記下「我從哪來」
    var formUrl = $form.attr("action");
    formUrl += (formUrl.indexOf("?") != -1 ? "&" : "?") + "forwardUrl=" + forwardUrl;

    $.ajax({
      type : form.method || 'POST',
      url : formUrl,
      data : $form.serializeArray(),
      dataType : "json",
      cache : false,
      success : callback || YUNM.ajaxDone,
      error : YUNM.ajaxError
    });
  };

  if (confirmMsg) alertMsg.confirm(confirmMsg, { okCall : _submitFn });
  else _submitFn();
  return false;
}
window.location.href 就是答案所在:不論在 1.html 還是 2.html 按下登入,這個值都會自動是當前頁面的完整網址,並以 query 參數送到後端。後端原封不動塞進 JSON 回傳,前端再 location.href = json.forwardUrl 跳回去,迴路就閉合了。這個設計的精神其實和 DWZ 框架一致——既然開源了,好好借用即可。
六、回呼:先關框、再跳轉
function dialogAjaxDone(json) {
  YUNM.ajaxDone(json);
  if (json[YUNM.keys.statusCode] == YUNM.statusCode.ok ||
      json[YUNM.keys.statusCode] == YUNM.statusCode.info) {
    if ("closeCurrent" == json.callbackType) close_pop();
    if (json.forwardUrl) location.href = json.forwardUrl;
  }
}

ajaxDone : function(json) {
  if (json[YUNM.keys.statusCode] == YUNM.statusCode.error) {
    if (json[YUNM.keys.message]) $.showErr(json[YUNM.keys.message]);
  } else if (json[YUNM.keys.statusCode] == YUNM.statusCode.timeout) {
    alertMsg.error(json[YUNM.keys.message]);
  }
}
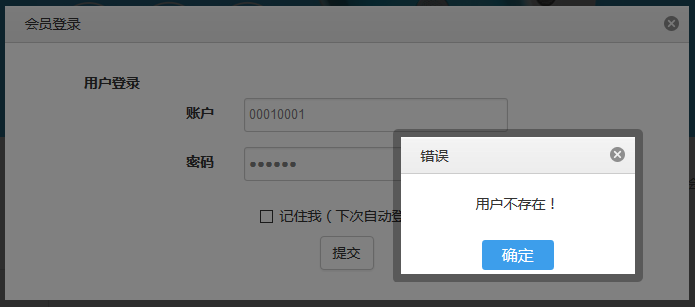
分工很清楚:ajaxDone 負責處理錯誤與逾時提示(例如「用戶不存在」),dialogAjaxDone 則在成功時先依 callbackType 關閉模態框,再依 forwardUrl 跳轉。
結語與現代化提醒
這套設計的優點是「後端只回資料、前端決定怎麼跳」,關注點切得很乾淨。若今天重做,有幾處值得調整:forwardUrl 必須做白名單驗證(只允許本站相對路徑),否則會形成開放重定向漏洞,可能被拿來做釣魚跳板;密碼傳輸務必走 HTTPS;statusCode 建議改用標準 HTTP 狀態碼搭配 code 欄位;模態框可換成原生 <dialog> 元素,少一大包相依。核心思路——「記下來源、原路返回」——放到任何框架都同樣適用。