JSONP 的 POST 跨域實作方案
編輯:關於JavaScript
前陣子在專案裡遇到一個問題:JSONP 跨域用 GET 傳值沒問題,但 POST 死活傳不過去。上網查了一大堆資料後終於找到解法,這裡整理出來跟大家分享。
說明:https://www.t1.com/index.php 是服務端 URL(這是我本地配置的,請改成自己的位址)。
嘗試一:直接用 POST + dataType jsonp
客戶端:
<script>
$(function () {
  var url = 'https://www.t1.com/index.php';
  $.ajax({
    type: 'post',
    url: url,
    data: { name: 'wangyulu' },
    dataType: 'jsonp',
    success: function (result) {
      console.log(result);
    }
  });
});
</script>
服務端:
<?php
if ($_POST) {
  $arr = array('name' => $_POST['name'], 'age' => 23);
  echo json_encode($arr);
}

結果即使明確指定 type: 'post',jQuery 還是會自動轉成 GET。這是因為 JSONP 的本質是動態插入 <script> 標籤,而 script 標籤的 src 請求只能是 GET,瀏覽器層面就不支援 POST。所以「JSONP + POST」本身就是個矛盾的組合。
在 Stack Overflow 上找到一則相同問題的討論:
https://stackoverflow.com/questions/3860111/how-to-make-a-jsonp-post-request-that-specifies-contenttype-with-jquery

嘗試二:改用 CORS
既然 script 標籤做不到 POST,那就換一條路:讓瀏覽器直接用 XMLHttpRequest 發跨域請求,也就是 CORS。
客戶端修改:加上 crossDomain: true,並把 dataType 改為 "json"。
$.ajax({
  type: 'post',
  url: url,
  crossDomain: true,
  data: { name: 'wangyulu' },
  dataType: "json",
  success: function (result) { console.log(result); }
});
服務端加上回應標頭:
header('Access-Control-Allow-Origin: *');
header('Access-Control-Allow-Methods: POST');
header('Access-Control-Max-Age: 1000');
結論與提醒
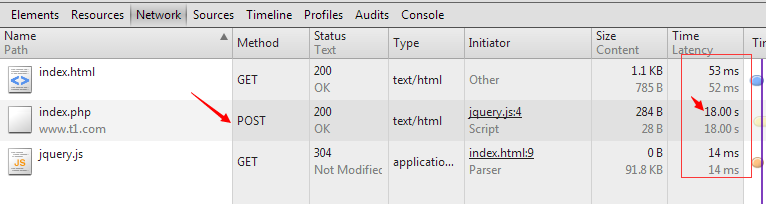
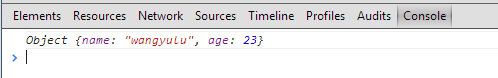
問題到這裡算是解決了,但仔細觀察會發現首次請求會先發一個 OPTIONS 預檢請求,整體耗時明顯變長。這也說明 CORS 在跨域 POST 上並不是零成本方案。
幾個實務上的建議:
- 如果只是要跨域傳值,GET 或表單 POST 搭配伺服器端代理通常是最省事的做法。
- 用 CORS 時,正式環境請勿長期使用
Access-Control-Allow-Origin: *,應改成白名單,並搭配Access-Control-Allow-Credentials與 CSRF 防護。 - 想真正用 JSONP 傳資料,可以把參數放進 URL query string,伺服器端讀
$_GET即可,這才是 JSONP 的原本用法。
以上內容可能牽涉到其他技術點,有興趣可以自己深入研究。寫得不完美之處還請多指教,謝謝!