在流量統計服務中,幾乎都有「流量來源(Traffic source)」這個功能。它是針對「訪次」層級的概念——當一個訪次建立時,到達頁(landing page)的來源即是該訪次的 Traffic source。然而依目前的技術,能取得 Traffic source 的途徑只有兩種:document.referrer 與 window.opener。更遺憾的是,window.opener 適用場景有限,而 document.referrer 的能力相當薄弱,導致很多情境下無法準確判斷流量來源。
document.referrer 的覆蓋範圍
從使用意義上說,document.referrer 希望能追蹤的是瀏覽器端行為。當一張頁面被打開,瀏覽器端可能的動作主要分為「使用者操作」與「JS 程式碼」兩類。
使用者打開頁面可能的操作:
1 直接在網址列輸入網址
2 從B頁面左鍵點擊連結A
3 從B頁面右鍵在新視窗開啟
4 從B頁面右鍵在新標籤頁開啟
5 拖動連結A至網址列
6 拖動連結A至標籤欄
7 使用瀏覽器上一頁、下一頁
(此處的 link 指 <A> 標籤,若有事件或 target 則另當別論。)
JS 開啟頁面的方式:
1 修改 window.location
2 使用 window.open
3 點擊 Flash
此外,透過伺服器端重定向也能讓頁面呈現給訪客。
各瀏覽器的實測表現
序號 場景 / IE8.0 / FF3.6 / FF4.0 / Chrome
1 網址列輸入:皆為空
2 左鍵點擊(_self):皆可取得
3 左鍵點擊(_blank):皆可取得
4 右鍵在新視窗開啟:IE、FF 可取得,Chrome 為空
5 右鍵在新標籤頁開啟:IE、FF 可取得,Chrome 為空
6 拖動至網址列:皆為空
7 拖動至標籤欄:皆為空
8 使用上一頁、下一頁:皆保持不變
9 修改 window.location(同域):IE 為空,FF、Chrome 可取得
10 使用 window.open:IE 為空,FF、Chrome 可取得
11 伺服器重定向:皆為空
其中「空」代表空字串,「可取得」代表能正確判斷來源頁,「保持」代表使用上一頁下一頁不會改變 referrer。由此可見 document.referrer 大約只能覆蓋一半左右的情境。
document.referrer 的由來
瀏覽器向伺服器請求頁面A時會送出HTTP請求,其 Header 中會帶上 Referer 屬性;伺服器收到後即可提取,用來判斷請求是從哪個頁面發起的。
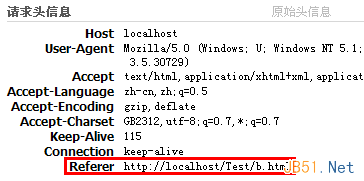
一般情況下,瀏覽器請求A時 Header 中的 Referer 是什麼,A 頁面的 document.referrer 就是什麼。若 Header 不含 Referer,則 document.referrer 會被賦值為空字串。
關於 HTTPS 請求
若在普通HTTP頁面點擊HTTPS連結,HTTPS請求的Header可以附上Referer,之後在HTTPS頁面中依然能用 document.referrer 取得該HTTP頁面。同理,HTTPS 點擊 HTTPS 也能附上Referer。但若是從HTTPS頁面點擊HTTP連結,發送的HTTP請求Header無法包含該HTTPS頁面的資訊,這被認為是對HTTPS頁面的一種保護措施。
偽造 Referer 資訊
既然 document.referrer 源自Header中的Referer,那麼想修改它的值,理論上只需修改請求Header即可。在用戶端竄改Header非常容易:在請求送出前攔截封包、修改Referer即可。以Firefox為例,可用 RefControl 外掛輕鬆修改。總之,欺騙流量來源是輕而易舉的事。
頁面強制 Refresh
還有一種常被遺漏的跳轉方式,即在HTML的meta標籤中強制指定 refresh。例如在 b.html 寫入:
復制代碼 代碼如下:<meta http-equiv="Refresh" content="5;URL=a.html">
過5秒後瀏覽器會自動向伺服器請求 a 頁面。經測試,在 IE8、FF3.6~FF4.0 中都不會帶有 Referer,但 Chrome 卻會「鬼使神差」地把 b.html 作為 Referer 加入Header。
相關文章
-
JavaScript 中 document.referrer 的用法詳解 頁面「後退並刷新」:document.referrer 的妙用 取得來源頁面網址:document.referrer 的用法 返回上一頁並強制重新整理資料 document.referrer 解析:來源追蹤與 Referrer 丟失的各種情形 JavaScript 獲取來源頁面地址 document.referrer 拿搜索引擎的來源網址來做關鍵字高亮 頁面後退的同時刷新資料:document.referrer 的用法 document.referrer 在各主流瀏覽器下的實測結果彙整 document.referrer 的瀏覽器支援與失效情境完整總結