微信公眾平台悄然開啟小程序內測後,開發者關注度一直很高。微信支付的相關能力也是隨小程序一併放出的,本文把登錄、支付、模板消息三條主線梳理清楚。
一、wx.login:獲取登錄憑證
調用該接口可獲得臨時登錄憑證 code,再憑 code 到開發者服務器換取用戶唯一標識 openid 以及本次會話密鑰 session_key。後續用戶數據的加解密通訊都依賴 session_key 完成。
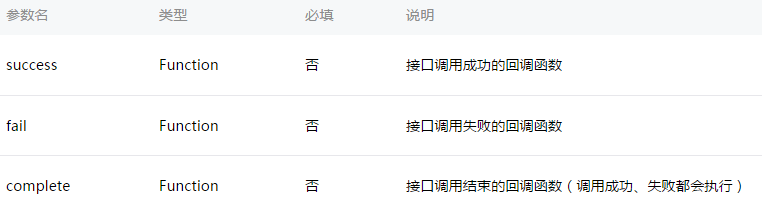
OBJECT 參數說明:
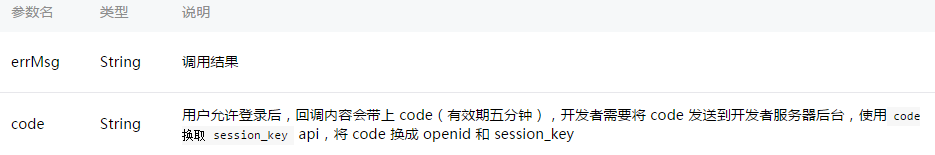
success 返回參數說明:
// app.js
App({
    onLaunch: function() {
        wx.login({
            success: function(res) {
                if (res.code) {
                    // 發起網絡請求,把 code 交給自己的服務器
                    wx.request({
                        url: 'https://test.com/onLogin',
                        data: { code: res.code }
                    });
                } else {
                    console.log('獲取用戶登錄態失敗!' + res.errMsg);
                }
            }
        });
    }
})
二、用 code 換取 session_key
這是一個 HTTP 接口,開發者服務器使用登錄憑證 code 換取 session_key 和 openid。其中 session_key 是對用戶數據進行加密簽名的密鑰,為了應用安全,不應該在網絡上傳輸。
接口地址:
https://api.weixin.qq.com/sns/jscode2session?appid=APPID&secret=SECRET&js_code=JSCODE&grant_type=authorization_code
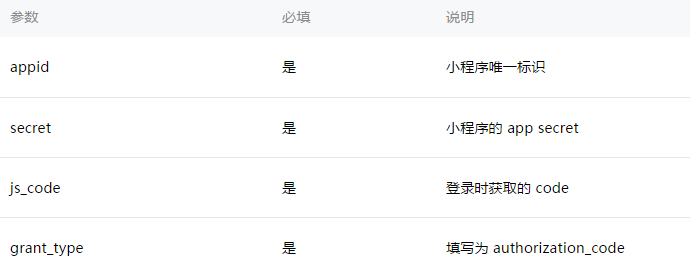
請求參數:
返回參數:
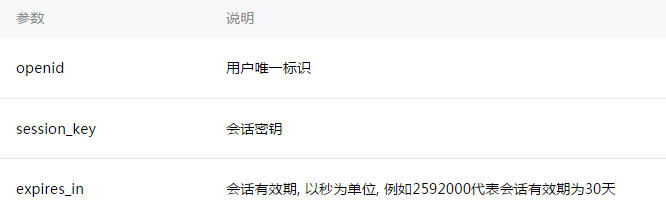
// 正常返回
{
    "openid": "OPENID",
    "session_key": "SESSIONKEY",
    "expires_in": 2592000
}

// 錯誤返回(示例為 code 無效)
{
    "errcode": 40029,
    "errmsg": "invalid code"
}
三、登錄態維護
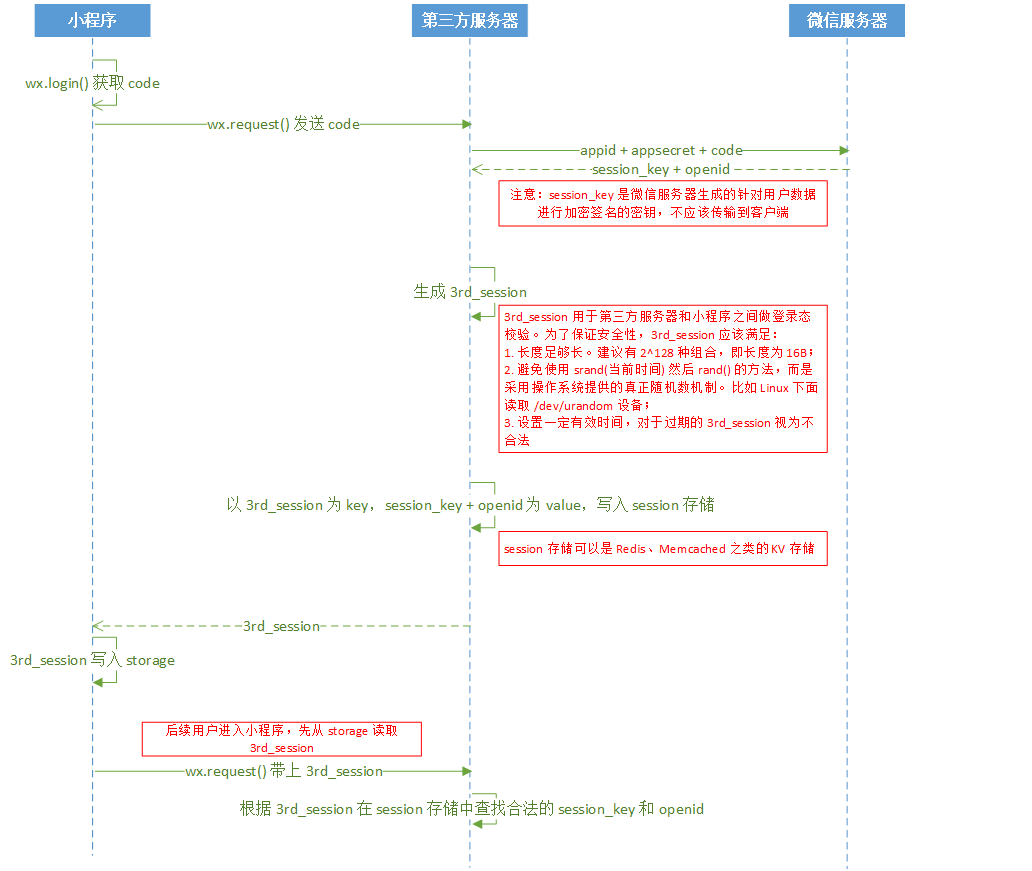
通過 wx.login 拿到登錄態之後,需要自行維護。要特別注意:不要直接把 session_key、openid 當作用戶標識或 session 標識,而應該自己派發一個 session 登錄態(可參考官方登錄時序圖)。自己生成的 session 要保證足夠隨機、足夠安全,且不要設置過長的過期時間。session 下發到小程序端後,可存入 storage 供後續通信使用。
登錄時序圖:
四、wx.checkSession:檢查登錄態是否過期
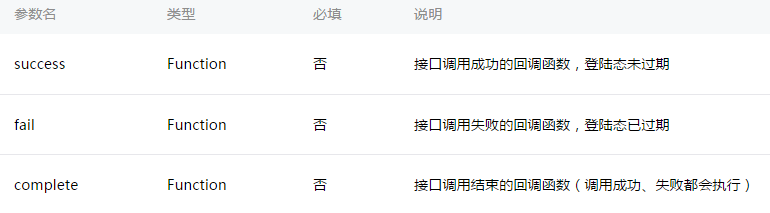
wx.checkSession({
    success: function() {
        // 登錄態未過期
    },
    fail: function() {
        // 登錄態已過期,重新登錄
        wx.login();
    }
})
五、用戶數據的簽名驗證與加解密
1. 數據簽名校驗
為確保開放接口返回的用戶數據安全,微信會對明文數據進行簽名。開發者可根據業務需要自行校驗:
- 簽名校驗算法涉及用戶的 session_key,需通過 wx.login 流程獲取,並自行維護它與應用自身登錄態的對應關係。
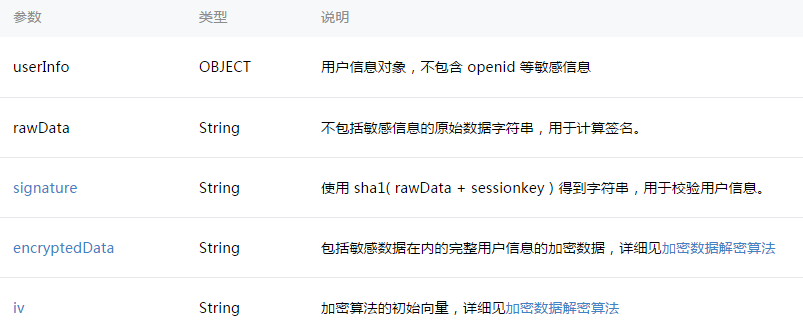
- 調用接口(如 wx.getUserInfo)時會同時返回 rawData 與 signature,其中
signature = sha1(rawData + session_key)。 - 把 signature 與 rawData 發送到開發者服務器,服務器用同一份 session_key 以相同算法算出 signature2,兩者比對一致即說明數據未被篡改。
以 wx.getUserInfo 為例,接口返回的 rawData:
{
    "nickName": "Band",
    "gender": 1,
    "language": "zh_CN",
    "city": "Guangzhou",
    "province": "Guangdong",
    "country": "CN",
    "avatarUrl": "https://wx.qlogo.cn/mmopen/vi_32/1vZvI39NWFQ9XM4LtQpFrQJ1xlgZxx3w7bQxKARol6503Iuswjjn6nIGBiaycAjAtpujxyzYsrztuuICqIM5ibXQ/0"
}
用戶的 session_key 為:HyVFkGl5F5OQWJZZaNzBBg==
那麼參與簽名的字符串就是 rawData 直接拼接 session_key:
{ "nickName": "Band", "gender": 1, ... "avatarUrl": "..." }HyVFkGl5F5OQWJZZaNzBBg==
對其做 sha1 得到:
75e81ceda165f4ffa64f4068af58c64b8f54b88c
2. 加密數據解密算法
若接口涉及敏感數據(如 wx.getUserInfo 中的 openId、unionId),明文內容不會包含這些字段,需要對返回的 encryptedData 做對稱解密:
- 解密算法為 AES-128-CBC,數據採用 PKCS#7 填充。
- 待解密密文為
Base64_Decode(encryptedData)。 - 解密密鑰
aeskey = Base64_Decode(session_key),長度為 16 字節。 - 初始向量 iv 會在數據接口中一并返回。
微信官方提供了多種語言的示例代碼,接口命名一致,調用方式可參照示例。注意:此前提供的 encryptData 及對應算法已被棄用,不要再依賴舊邏輯。
六、wx.getUserInfo:獲取用戶信息
使用前需先調用 wx.login。
OBJECT 參數說明:
success 返回參數說明:
wx.getUserInfo({
    success: function(res) {
        var userInfo = res.userInfo;
        var nickName = userInfo.nickName;
        var avatarUrl = userInfo.avatarUrl;
        var gender = userInfo.gender;   // 0:未知、1:男、2:女
        var province = userInfo.province;
        var city = userInfo.city;
        var country = userInfo.country;
    }
})
encryptedData 解密後為如下 JSON 結構:
{
    "appId": "APPID",
    "openId": "OPENID",
    "nickName": "NICKNAME",
    "gender": 1,
    "city": "CITY",
    "province": "PROVINCE",
    "country": "COUNTRY",
    "avatarUrl": "AVATARURL",
    "unionId": "UNIONID"
}
UnionID 機制說明:如果開發者擁有多個移動應用、網站應用和公眾帳號(含小程序),可通過 unionid 判斷用戶的唯一性。只要它們處在同一個微信開放平台帳號下,同一用戶的 unionid 就是相同的;反之不同開放平台帳號下則不同。
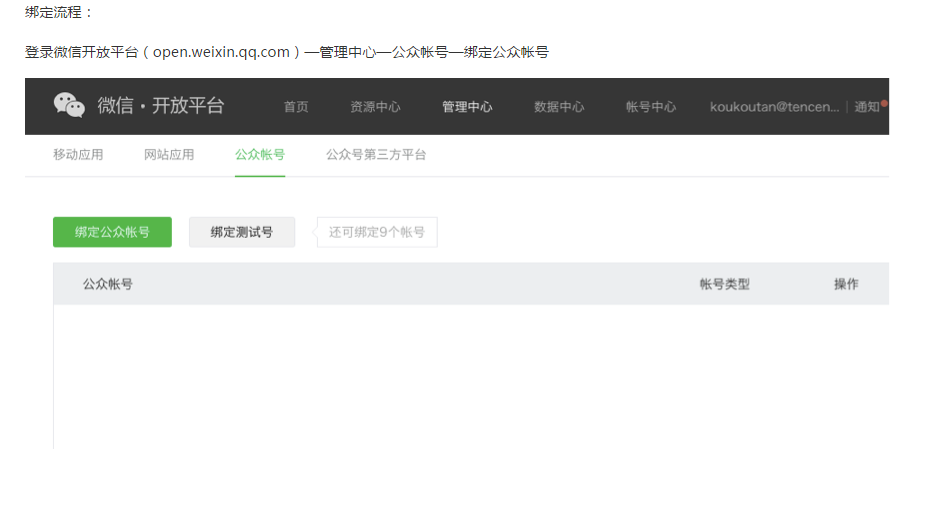
綁定小程序的前提是開放平台帳號已完成開發者資質認證,流程為:登錄 open.weixin.qq.com → 帳號中心 → 開發者資質認證。

七、微信支付:wx.requestPayment
發起微信支付。
Object 參數說明:
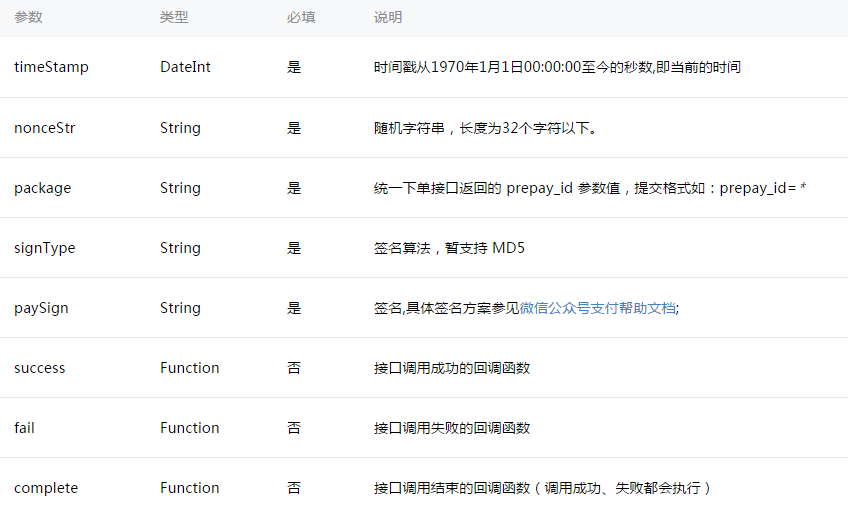
wx.requestPayment({
    'timeStamp': '',
    'nonceStr': '',
    'package': '',
    'signType': 'MD5',
    'paySign': '',
    'success': function(res) { },
    'fail': function(res) { }
})
八、模板消息
基於微信的通知渠道,官方為開發者提供了高效觸達用戶的模板消息能力,便於形成服務閉環。
模板推送位置:服務通知
模板下發條件:用戶在微信體系內與頁面有交互行為後觸發
模板跳轉能力:點擊查看詳情僅能跳轉下發該模板的同一帳號下的頁面
使用步驟:
1. 登錄 mp.weixin.qq.com 獲取模板 id,沒有合適的可申請新增,審核通過後使用。
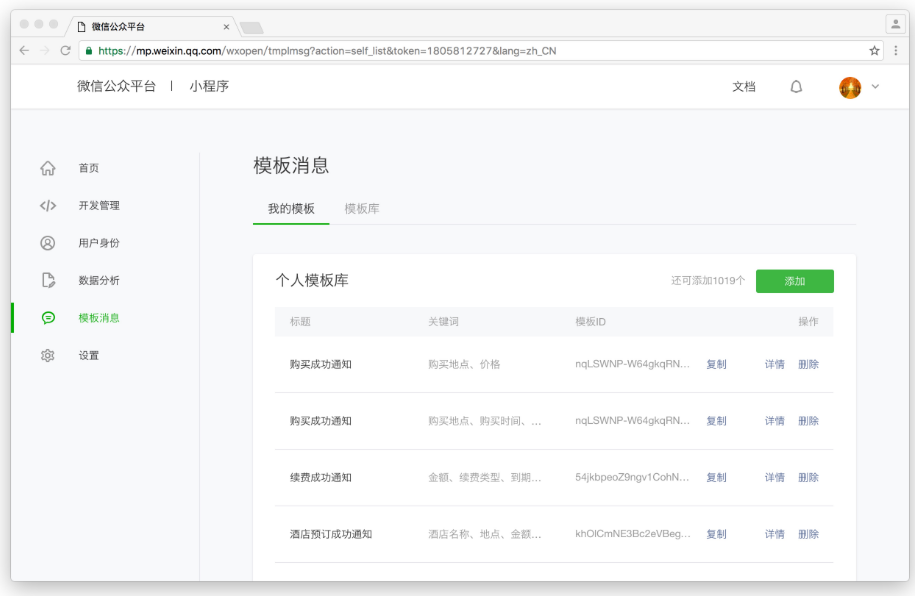
2. 頁面中的 <form/> 組件在 report-submit 為 true 時,點擊提交可獲取 formId 用於發送模板消息;或者用戶完成支付後可獲取 prepay_id。
3. 調用接口下發模板消息。
接口說明:
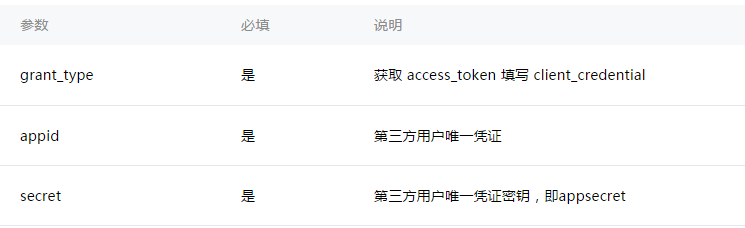
(1)獲取 access_token。它是全局唯一的接口調用憑據,存儲至少要預留 512 字符空間,有效期目前為 7200 秒,需定時刷新,重複獲取會導致上一個失效。
- 為保密 appsecret,第三方需要一個專門的 access_token 獲取與刷新中控服務器,其他業務服務器的 token 都從中控獲取,不可各自刷新,否則會互相覆蓋影響業務。
- 中控服務器需依據返回的 expires_in 提前刷新。刷新期間對外仍輸出舊 token,後台會保證短時間內新老 token 並存,確保業務平滑過渡。
- 有效期未來可能調整,因此中控除定時主動刷新外,還應提供被動刷新接口,便於業務服務器獲知超時後觸發刷新。
接口地址:
https://api.weixin.qq.com/cgi-bin/token?grant_type=client_credential&appid=APPID&secret=APPSECRET
請求方式:GET
AppID 與 AppSecret 可在公眾平台「設置 - 開發設置」中獲取(需已綁定開發者且帳號狀態正常)。AppSecret 生成後請自行保存,因為每次查看都會重置。所有微信接口均需使用 https。
參數說明:
{"access_token": "ACCESS_TOKEN", "expires_in": 7200}
(2)發送模板消息。
接口地址:
https://api.weixin.qq.com/cgi-bin/message/wxopen/template/send?access_token=ACCESS_TOKEN
請求方式:POST
POST 參數說明:
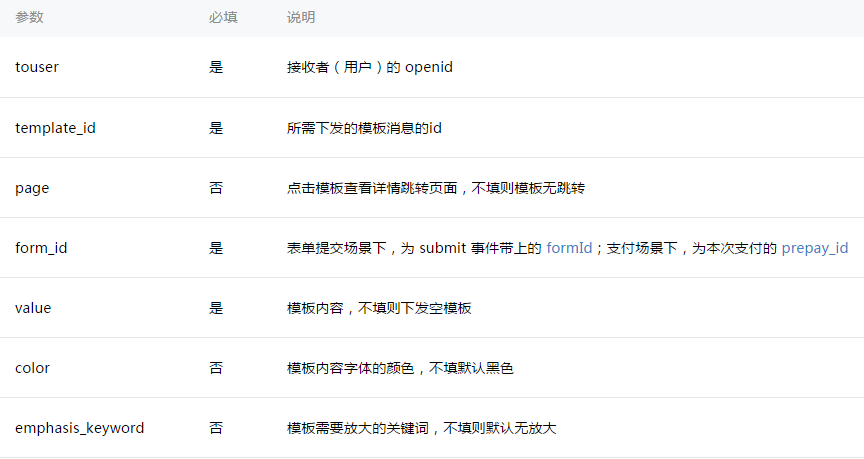
{
    "touser": "OPENID",
    "template_id": "TEMPLATE_ID",
    "page": "index",
    "form_id": "FORMID",
    "data": {
        "keyword1": { "value": "339208499", "color": "#173177" },
        "keyword2": { "value": "2015年01月05日 12:30", "color": "#173177" },
        "keyword3": { "value": "粵海喜來登酒店", "color": "#173177" },
        "keyword4": { "value": "廣州市天河區天河路208號", "color": "#173177" }
    },
    "emphasis_keyword": "keyword1.DATA"
}
正常返回:
{ "errcode": 0, "errmsg": "ok" }
異常時會返回相應錯誤碼:
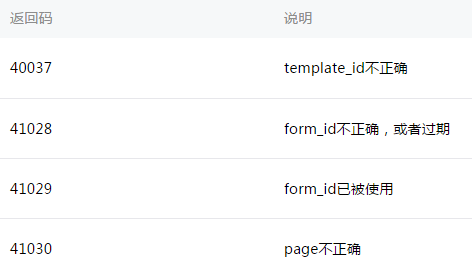
使用效果:
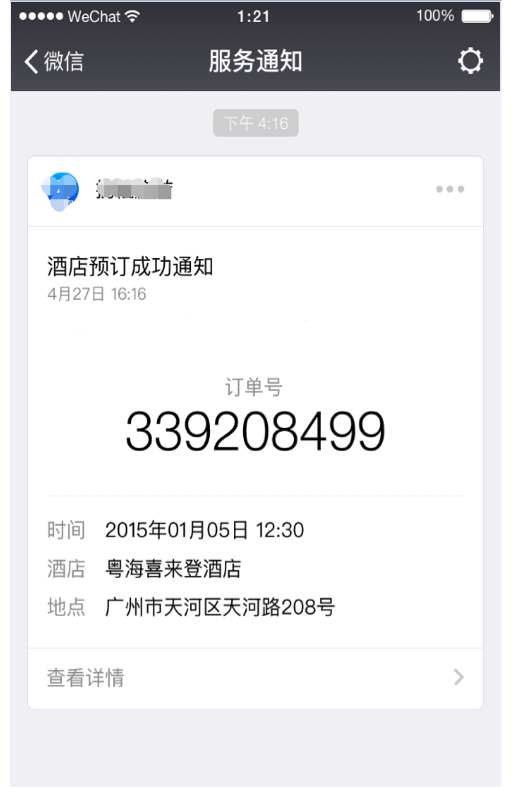
注意:內測階段模板消息下發後,客戶端僅能看到由「公眾號安全助手」下發的簡單通知。能收到該提示即表明功能調通,正式上線後才會呈現上圖效果。
下發條件:
1、支付:用戶在小程序內完成支付後,可在 7 天內向其推送有限條數的模板消息(1 次支付可下發 1 條,多次支付條數獨立計算)。
2、提交表單:用戶發生過提交表單行為且該表單聲明要發模板消息時,可在 7 天內推送有限條數(1 次提交下發 1 條,多次獨立計算)。
審核說明:
1. 標題
1.1 標題不能重複;1.2 標題含義不能過度相似;1.3 必須以「提醒」或「通知」結尾;1.4 不能帶特殊符號或缺乏行業通用性的個性化字詞;1.5 必須能體現具體服務場景;1.6 不能涉及營銷內容,包括但不限于消費優惠、購物返利、商品更新、優惠券、代金券、紅包、會員卡、積分、活動等傾向性通知。
2. 關鍵詞
2.1 同一標題下關鍵詞不能重複;2.2 不能過度相似;2.3 不能帶特殊符號或個性化字詞;2.4 示例內容必須與關鍵詞含義匹配;2.5 不能過於寬泛,需具備限定性(例如「內容」這類就無法通過)。
違規說明:除運營規範外,還包括但不限於:惡意誘導用戶觸發操作以獲得下發機會;惡意騷擾;惡意營銷;通過服務號下發模板告知用戶在小程序內觸發的服務內容。
處罰說明:按違規程度給予梯度處罰,一般為:第一次刪除違規模板並警告;第二次封禁接口 7 天;第三次封禁 30 天;第四次永久封禁。處罰結果與原因以站內信告知。
以上就是本文的全部內容,希望對大家的學習有所幫助。
- 上一篇文章: Asp.Net 中用 JS 動態生成分頁條的方法
- 下一篇文章: JavaScript 判斷 Firebug 是否開啟的方法