跨取了 Half 個網路上的資源,往往會卡在瀏覽器的同源政策上。JSONP 是最早也最常被拿出來用的繞道方案之一,以下用一個比喻把它的運作講清楚,再進入 AngularJS 的實作細節。
先釐清:JSON 和 JSONP 不是同一件事
JSON 只是一種資料格式,規定了資料該怎麼書寫——用雙引號包住字串、用中括號表示陣列、用大括號表示物件。它不關 transmission 的事。
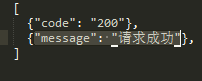
(JSON 格式示意圖)
JSONP 則是一種「通訊方式」,用了個有點取巧的技巧:因為 <script> 標籤本身不受同源政策限制,那就把資料包成一段 JavaScript 程式碼,透過 script 標籤載回來執行。這樣一來,跨網域的資料就進來了。
用一個比喻理解
把瀏覽器想成一位國王,他不允許王子(你的頁面)和城外村莊的姑娘(另一個網域的資源)來往。王子派太監送信(發起 PUT、GET、POST 請求),每回都在城門口被守衛攔下——因為信封上寫的是外人的地址,這正是同源政策在攔跨域請求。
於是王子換了個方法:飛鴿傳書(JSONP)。鴿子能飛越城牆,避開守衛的盤查,訊息就送到了。這就是 JSONP 繞過同源限制的原理。
AngularJS 的實作方式
要讓這套通訊成立,傳送方與接收方都得配合。
傳送方:用 $http.jsonp,並在網址中帶上 callback 參數。
$http.jsonp("https://api.github.com?callback=CALLBACK")
     .success(function(data){
         // 處理回傳資料
     });
接收方(後端):把回應內容包成「callback 函式(資料)」的形式,而不是直接回傳純 JSON。
res.send(callback + '(' + JSON.stringify(result) + ')');
底層發生了什麼
AngularJS 收到 jsonp 請求後,會動態建立一個 <script> 標籤插入 DOM,等回應完成後再把它移除(不同版本的處理細節可能略有差異)。而 CALLBACK 這個佔位字串,會被換成一個為這次請求獨一無二產生的函式名稱:
$http.jsonp("https://api.github.com?callback=CALLBACK")
// 實際變成
<script src="https://api.github.com?callback=angular.callback._0"></script>
因此,自己開發 JSONP 後端時,關鍵是:回應內容一定要包在請求指定的那個 callback 函式中,否則前端會拿到語法錯誤。
不能忽略的安全風險
JSONP 本質上是「讓對方網站執行程式碼」。這代表你必須百分之百信任那個網域,因為它拿到的執行權等同於你自己寫的 JavaScript——理論上可以讀取頁面內容、取得 Cookie、代替使用者發出請求。一旦第三方服務被入侵或不再可信,你的站點就直接暴露在風險中。
因此在今天,若後端能配合,優先選擇 CORS(跨來源資源共用);若只需要傳送簡單資料且不涉及敏感操作,再考慮 JSONP。使用 JSONP 時,務必確認回應的 Content-Type 與來源都可控,並避免用它傳遞任何機敏資訊。
本文概念整理自《AngularJS 權威教程》,並補充了實作上的注意事項。
相關文章
-
後台郵箱頁面實作:修改、批量刪除、排序與分頁整合示例 用 AngularJS 動手做一個互動式工資計算器 Vue 資料互動實作:用 vue-resource 處理 ajax 與 jsonp AngularJS ng-repeat 遍歷輸出的用法與內建變數說明 AngularJS ng-click 傳參的正確寫法與常見錯誤 JS 檢測裝置能否訪問公網服務器的實作程式碼 AngularJS 動態插入的 HTML 中 ng-click 失效怎麼辦?用 $compile 解決 深入理解 AngularJS:scope 的髒檢查機制(一) AngularJS 自訂指令與控制器之間的資料傳遞 AngularJS 下拉選單渲染 HTML 的三種做法